Your AI Chats Aren’t Private: How Chrome Extensions Stole Data From 900,000 Users
Recently experts found 2 Chrome Extensions on the Chrome Web Store that are designed to steal Chat GPT and Deep Seek AI chat history. Fortun...
Diterbitkan pada Juli 20, 2026
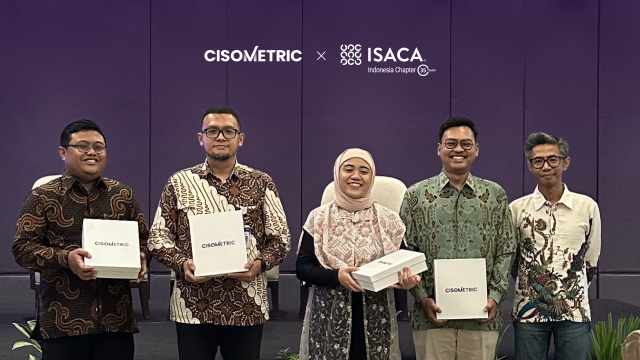
Pada 9 Juli 2026, Cisometric bersama ISACA Indonesia Chapter menghadirkan sesi #CyberTalks di The Grand Mansion, Menteng, dengan tema AI in Banking and Financial Services: When Governance Gaps Become Liabilities.
Sesi ini dihadiri oleh para profesional dari bidang perbankan, fintech, manajemen risiko, compliance, audit, dan tata kelola TI.
Premisnya sederhana, dimana AI sudah berjalan di dalam institusi keuangan. Tata kelolanya, dalam banyak kasus, belum ada. Sesi ini membahas apa yang terjadi di dalam kesenjangan tersebut, dan apa yang dibutuhkan untuk menutupnya.
Mengapa Hal Ini Penting
AI bukan lagi sekadar proyek uji coba di sektor jasa keuangan. Teknologi ini sudah tertanam dan diaplikasikan di sektor perbankan, sistem pembayaran, asuransi, fintech, keuangan korporasi, hingga pasar modal, dengan penggunaan yang mencakup layanan pelanggan, deteksi penipuan, KYC, pemrosesan pembayaran, penilaian kredit, pengelolaan klaim, manajemen investasi, dan otomatisasi proses.
Namun, adopsi berjalan lebih cepat daripada pengawasannya.
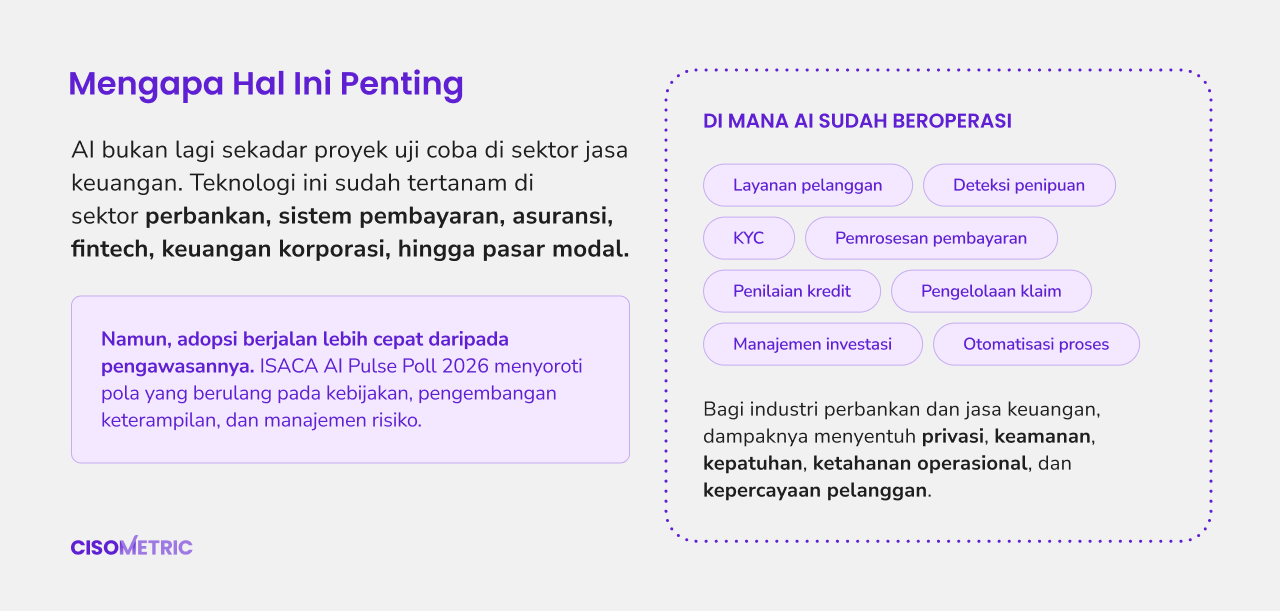
Mengacu pada ISACA AI Pulse Poll 2026, sesi ini menyoroti satu pola yang berulang: organisasi sudah menggunakan AI, tetapi masih menghadapi tantangan pada aspek kebijakan, pengembangan keterampilan, dan manajemen risiko.
Bagi industri perbankan dan jasa keuangan, gap ini bukan persoalan operasional kecil. Dampaknya menyentuh aspek privasi, keamanan, kepatuhan, ketahanan operasional, dan pada akhirnya, kepercayaan pelanggan.
Risiko yang Dibahas
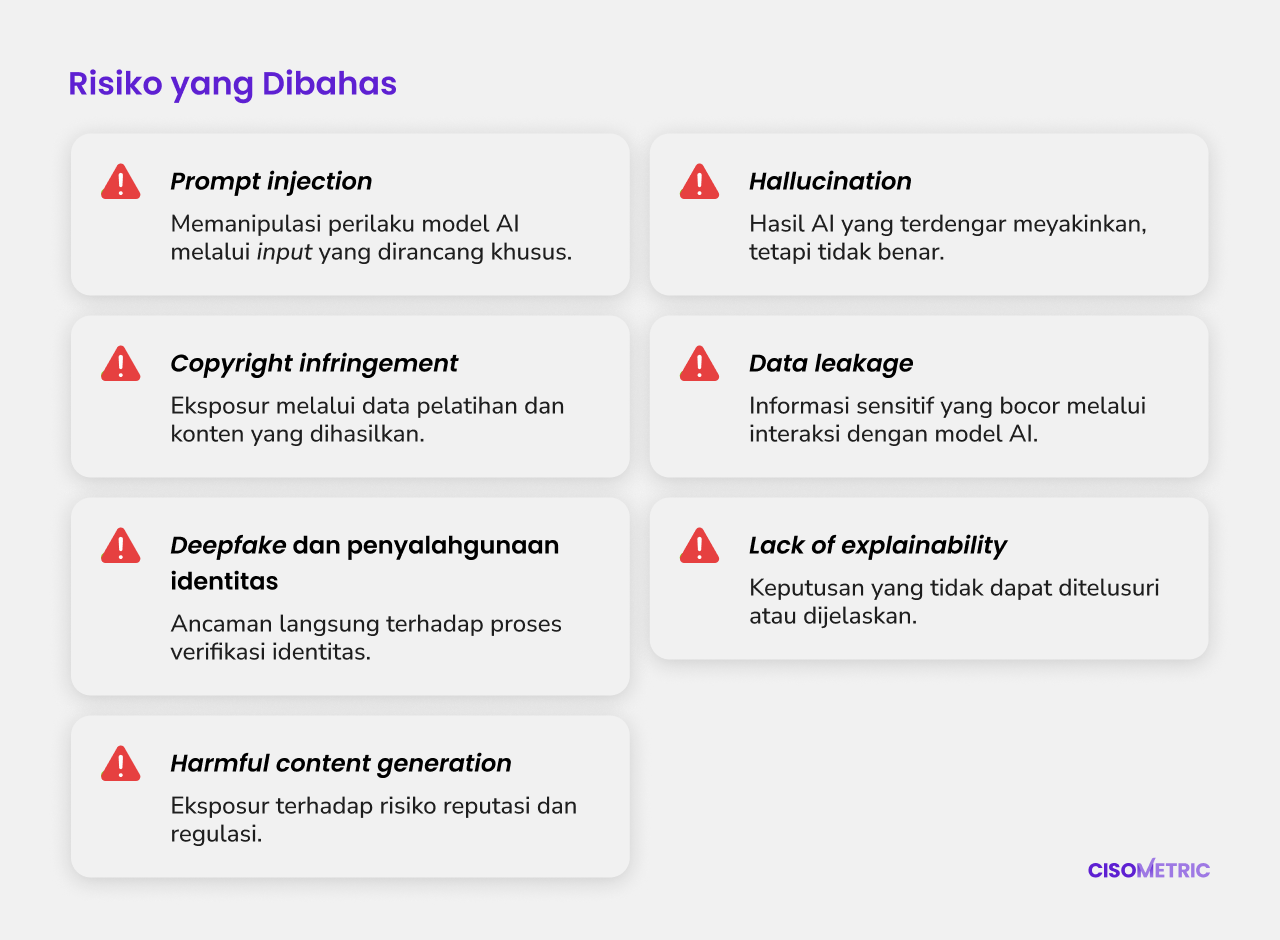
Sebagian besar diskusi berfokus pada risiko yang menyertai Generative AI, yang beberapa di antaranya sudah mulai muncul dalam penerapan di lapangan:
Prompt injection: memanipulasi perilaku model AI melalui input yang dirancang khusus
Hallucination: hasil AI yang terdengar meyakinkan, tetapi tidak benar
Copyright infringement: eksposur melalui data pelatihan dan konten yang dihasilkan
Data leakage: informasi sensitif yang bocor melalui interaksi dengan model AI
Deepfake dan penyalahgunaan identitas: ancaman langsung terhadap proses verifikasi identitas
Harmful content generation: eksposur terhadap risiko reputasi dan regulasi
Lack of explainability: keputusan yang tidak dapat ditelusuri atau dijelaskan
Benang merah dari seluruh risiko ini adalah bahwa tidak satu pun dapat diselesaikan hanya dengan teknologi yang lebih baik. Semuanya membutuhkan kepemilikan yang jelas, pengawasan manusia, kontrol, dan akuntabilitas. Inilah alasan mengapa tata kelola AI tidak bisa diperlakukan sebagai isu teknis semata.
Tata Kelola dan Praktik Terbaik untuk Industri
Diskusi kemudian bergerak dari persoalan menuju struktur, dengan memperkenalkan sejumlah rujukan dan pendekatan tata kelola yang dapat membantu organisasi membangun kerangka yang lebih terarah, mulai dari:
AI management system
Risk management framework
AI system governance
AI principles
Pendekatan berbasis risiko menjadi salah satu poin utama: alih-alih menerapkan kontrol yang seragam di semua lini, organisasi dapat mengklasifikasikan sistem AI berdasarkan potensi dampaknya, lalu menyesuaikan tingkat kontrol sesuai tingkat risikonya. Tidak semua model membawa bobot risiko yang sama, dan tata kelola perlu mencerminkan hal tersebut.
Tata Kelola AI di Indonesia
Diskusi juga menyentuh perkembangan yang lebih dekat dengan konteks lokal, termasuk rujukan yang ada seputar tata kelola AI dan panduan etika AI di Indonesia.
Seiring meningkatnya adopsi AI di dalam negeri, organisasi tidak cukup hanya memahami praktik governance global. Mereka juga perlu memahami ke mana arah tata kelola AI di Indonesia, dan membangun kesiapan dengan mempertimbangkan arah tersebut.
Poin Utama
Jika ada satu pesan yang mengalir sepanjang sesi ini, pesan itu adalah: tata kelola AI bukan sekadar dokumen. Ia bukan kebijakan yang disimpan untuk keperluan audit berikutnya, atau prosedur di atas kertas.
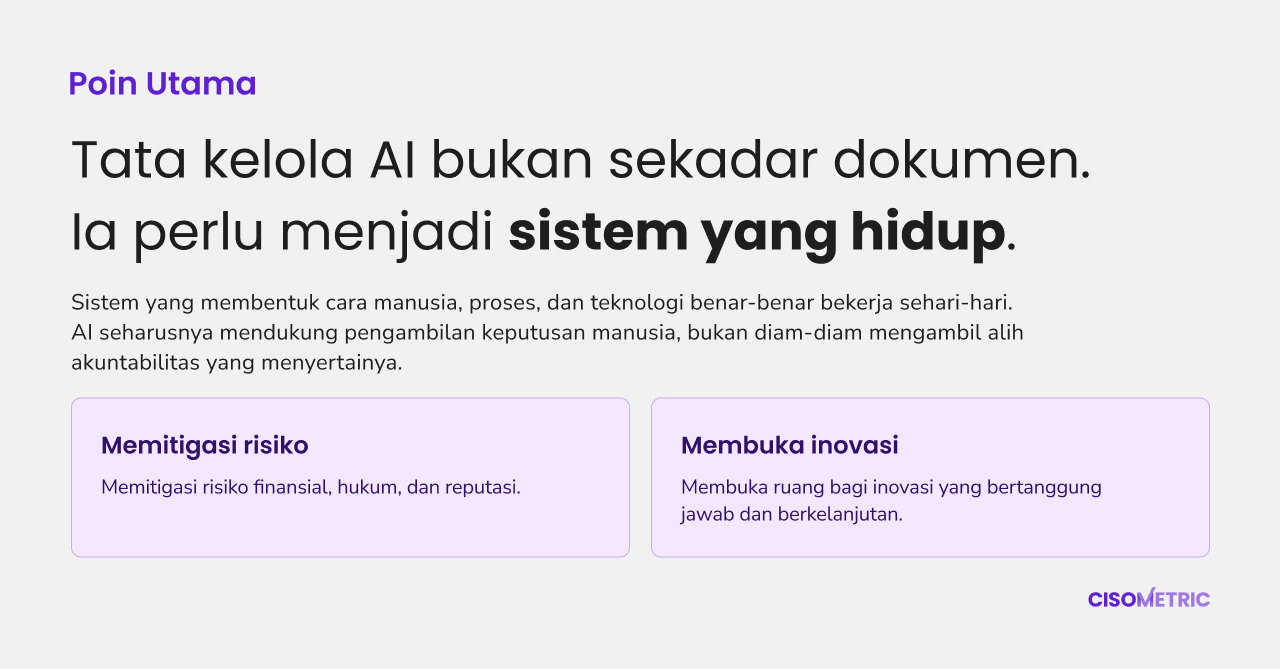
Tata kelola perlu menjadi sistem yang hidup, yang membentuk cara manusia, proses, dan teknologi benar-benar bekerja sehari-hari. AI seharusnya mendukung pengambilan keputusan manusia, bukan diam-diam mengambil alih akuntabilitas yang menyertainya.
Jika dijalankan dengan baik, tata kelola AI yang kuat memberi manfaat signifikan seperti memitigasi risiko finansial, hukum, dan reputasi, sekaligus membuka ruang bagi inovasi yang bertanggung jawab dan berkelanjutan.
Kesimpulan
Seiring AI yang semakin tertanam dalam operasional serta sistem perbankan dan jasa keuangan, percakapan seputar tata kelola perlu bergerak dari prinsip menuju praktik.
Melalui sesi #CyberTalks ini, Cisometric dan ISACA Indonesia Chapter mengajak institusi keuangan untuk melihat lebih jauh dari sekadar adopsi AI, dan mulai membangun tata kelola, kontrol, serta akuntabilitas yang dibutuhkan untuk menggunakan AI secara bertanggung jawab.
Jika organisasi Anda ingin memperkuat tata kelola AI, postur risiko, dan kesiapan regulasi, jadwalkan konsultasi dengan tim kami hari ini, klik di sini.
Untuk informasi terbaru seputar penipuan digital, insight keamanan siber, dan tips dari para ahli, ikuti media sosial kami:
LinkedIn: Cisometric
Instagram: @cisometric
Youtube: @Cisometric
Recently experts found 2 Chrome Extensions on the Chrome Web Store that are designed to steal Chat GPT and Deep Seek AI chat history. Fortun...

Artificial intelligence is often marketed as a productivity booster, a creativity engine, or even a digital assistant that understands us. B...
AI is rapidly moving from experimental pilots to core business infrastructure. Organisations are now using AI to score credit, triage patien...
Cari Artikel Berdasarkan Kategori
Kami menggunakan cookie untuk meningkatkan pengalaman menjelajah, menganalisis lalu lintas situs, dan menyajikan konten yang relevan. Pilih cookie mana yang Anda izinkan. Kebijakan Privasi