Evaluasi SLA SOC: Apa yang Perlu Diperiksa di Setiap Severity Level?
Pahami cara mengevaluasi SLA SOC berdasarkan severity tier, komitmen waktu respons, MTTD, MTTR, volume caps, dan sinyal Informational.
Oleh Cisometric Marketing Team, Diterbitkan pada September 23, 2026
Security Operations Center (SOC) hanya dapat menginvestigasi kejadian yang tercatat, mengkorelasikan aktivitas pada aset yang telah terinventarisasi, dan merekonstruksi insiden ketika telemetry tersedia dengan tepat waktu, terstruktur, serta memiliki konteks yang memadai untuk mengetahui sumbernya.
Jauh sebelum seorang SOC analyst melihat sebuah alert, keputusan yang dibuat dalam pengembangan aplikasi, infrastruktur cloud, identity, CI/CD pipeline, logging, dan konfigurasi sistem sudah menentukan seberapa besar bagian dari environment yang nantinya dapat terlihat oleh operasi keamanan.
Baca juga: Tier SOC Analyst: Bagaimana L1, L2, dan L3 Bekerja Sama dalam Investigasi Keamanan
Rikky Khurniawan, DevSecOps dari Cisometric, bertanggung jawab atas posisi di sisi upstream SOC dalam engineering dan delivery pipeline.
Latar belakang teknisnya mencakup security operations, ethical hacking, malware analysis and triage, network security, cloud architecture, cloud security, hingga praktik keamanan yang berfokus pada adversary. Kredensial yang dimilikinya meliputi CCNA, Cisco Ethical Hacker, Fundamental Security Operations, Practical Ethical Hacking (PEH), Practical Malware Analysis & Triage (PMAT), Acronis Cloud Tech Professional, Fortinet Network Security Expert, CyberArk Certified Trustee, MITRE ATT&CK Defender, Google Cloud Professional Cloud Architect, dan AWS Cloud Academy Foundations.
Sebagai DevSecOps, Rikky berfokus pada membangun keamanan ke dalam cara sistem dirancang, diterapkan, dikonfigurasi, dan dipelihara sebelum sistem tersebut menghasilkan kejadian yang nantinya perlu diinvestigasi oleh SOC. Cakupannya meliputi praktik secure SDLC (Software Development Life Cycle), hardening infrastruktur dan cloud, IAM (Identity and Access Management), keamanan pipeline, integritas supply chain, secrets management, serta fondasi observability yang membuat aktivitas produksi dapat dideteksi sejak awal.
“SOC analyst hanya dapat mendeteksi apa yang sebelumnya sudah dibuat visible oleh DevSecOps.”
Prinsip tersebut memengaruhi cara efektivitas SOC seharusnya dievaluasi. Keahlian analyst, detection logic, kapabilitas SIEM (Security Information and Event Management), dan prosedur incident response tetap krusial, tetapi seluruhnya bekerja di atas environment yang tingkat visibility, exposure, dan kualitas telemetry-nya sebagian besar sudah ditentukan dari sisi upstream.
Visibility SOC sebagian sudah dibentuk sebelum monitoring dimulai
Inventaris aset, instrumentasi, logging, konteks identity, dan arsitektur telemetry menentukan apa yang dapat diamati dan dikorelasikan oleh analyst.
DevSecOps dan SOC bekerja pada titik yang berbeda dalam security lifecycle
DevSecOps menanamkan kontrol keamanan ke dalam aplikasi, infrastruktur, dan delivery pipeline, sedangkan SOC mendeteksi, menginvestigasi, serta merespons aktivitas yang terjadi di lingkungan produksi.
Kualitas telemetry lebih penting daripada sekadar volumenya
Log perlu dapat diandalkan, terstruktur, tersedia tepat waktu, dapat dikaitkan dengan sumbernya, serta memiliki nilai yang jelas untuk kebutuhan deteksi atau investigasi.
Hardening memengaruhi workload di sisi downstream
Patching, least privilege, pengelolaan secrets, konfigurasi yang aman, dan kontrol pipeline dapat menghilangkan jalur serangan yang seharusnya dapat dicegah serta mengurangi kejadian keamanan bernilai rendah yang berulang.
Hubungan DevSecOps dan SOC perlu berjalan dua arah
Temuan SOC perlu dikembalikan ke proses hardening infrastruktur, peningkatan telemetry, kontrol pipeline, dan persiapan respons.
DevSecOps beroperasi di sisi upstream SOC, yaitu dalam siklus engineering dan delivery. Tanggung jawabnya adalah menanamkan keamanan ke dalam cara aplikasi dan infrastruktur dikembangkan serta dioperasikan, bukan menjadikan keamanan sebagai pemeriksaan terakhir ketika sistem sudah hampir masuk ke lingkungan produksi.
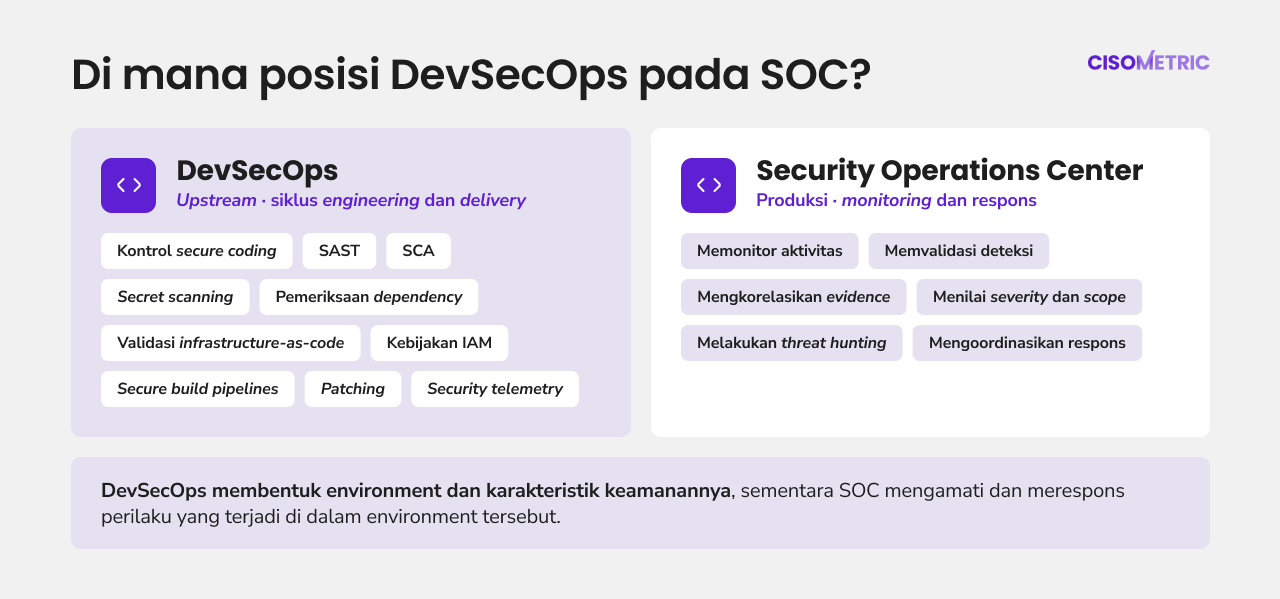
Dalam praktiknya, cakupan tersebut dapat meliputi kontrol secure coding, SAST, Software Composition Analysis (SCA), secret scanning, pemeriksaan dependency, validasi infrastructure-as-code, kebijakan IAM, secure build pipeline, integritas artifact, cloud posture management, patching, configuration baseline, dan security telemetry. Pengembangan perangkat lunak yang aman mengintegrasikan praktik keamanan ke dalam SDLC untuk mengurangi kerentanan pada perangkat lunak yang dirilis, menekan potensi dampaknya, dan mengatasi akar masalah yang berulang.
SOC bekerja pada titik yang berbeda dalam siklus tersebut. Ketika aplikasi, identity, workload, endpoint, dan infrastruktur sudah berjalan di produksi, SOC memonitor aktivitasnya, memvalidasi deteksi, mengkorelasikan evidence, menilai severity dan scope, melakukan threat hunting, serta mengoordinasikan respons ketika aktivitas mencurigakan berkembang menjadi sebuah insiden.
Batas antara keduanya karena itu tidak sesederhana “DevSecOps mencegah, SOC mendeteksi.” Kontrol keamanan terdapat pada kedua sisi. Perbedaan yang lebih relevan adalah bahwa DevSecOps membentuk environment dan karakteristik keamanannya, sementara SOC mengamati dan merespons perilaku yang terjadi di dalam environment tersebut.
Hal ini juga menjelaskan mengapa salah satu fungsi tidak dapat menggantikan fungsi lainnya.
Pengembangan yang aman dan infrastruktur yang telah di-harden tidak dapat menghilangkan setiap jalur serangan, compromised identity, zero-day, atau tindakan berbahaya. Sebaliknya, SOC juga tidak dapat terus-menerus mengompensasi kredensial yang terekspos, aset yang tidak terkelola, privilege berlebihan, atau aplikasi yang gagal menghasilkan security telemetry yang dapat digunakan.
Seorang SOC analyst bekerja berdasarkan evidence. Jika aplikasi tidak mencatat kejadian yang relevan terhadap keamanan, sumber daya cloud berada di luar inventaris, atau sumber telemetry tiba-tiba berhenti tanpa diketahui, maka permasalahan deteksi tidak lagi sekadar soal membuat correlation rule yang lebih baik.
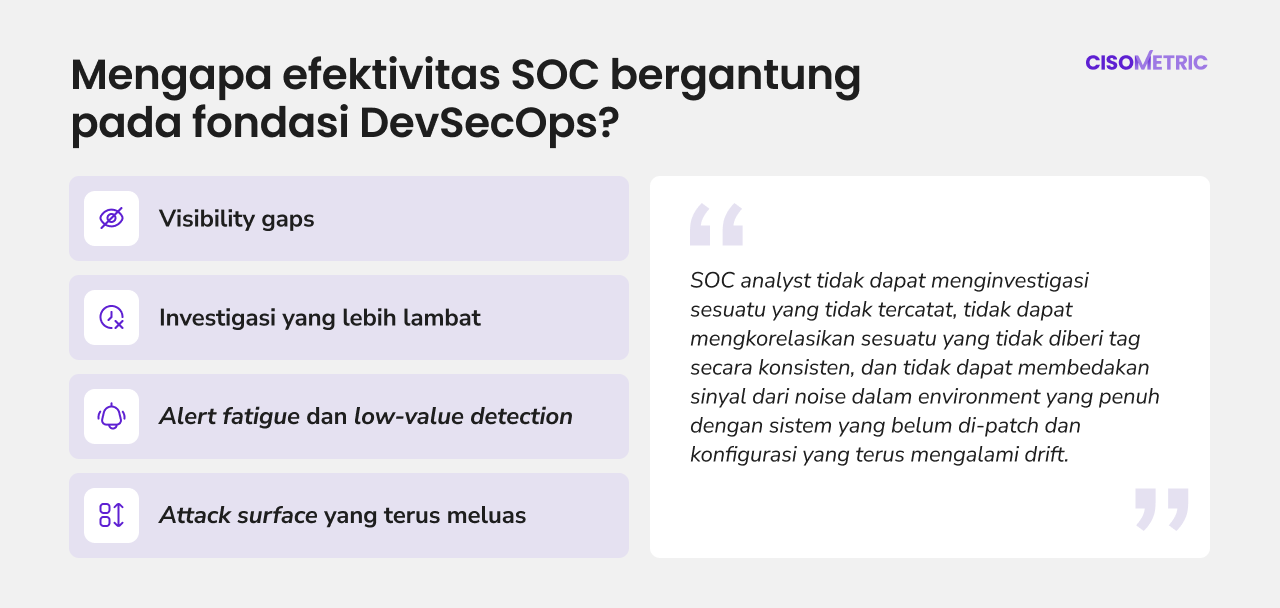
Rikky menggambarkan ketergantungan tersebut sebagai berikut:
“SOC analyst tidak dapat menginvestigasi sesuatu yang tidak tercatat, tidak dapat mengkorelasikan sesuatu yang tidak diberi tag secara konsisten, dan tidak dapat membedakan sinyal dari noise dalam environment yang penuh dengan sistem yang belum di-patch dan konfigurasi yang terus mengalami drift.”
Tanpa pondasi DevSecOps yang kuat, deteksi SOC, visibility, dan investigasi insiden dapat menjadi kurang efektif:
Application service, API, atau workload dapat di-deploy tanpa logging yang memadai, sementara sumber daya cloud mungkin tidak diberi tag atau diinventarisasi secara konsisten, dan aplikasi kemungkinan tidak mencatat kejadian yang relevan terhadap keamanan ke dalam audit trail. Dalam cloud environment yang dinamis, visibility menjadi semakin penting karena workload yang terdistribusi dan infrastruktur yang terus berubah dapat menciptakan gap dalam cakupan monitoring.
Permasalahannya bukanlah SOC memiliki lebih sedikit log, tetapi missing telemetry dapat menghilangkan sebagian rangkaian kejadian dari sebuah insiden. Jika analyst dapat melihat anomali login tetapi tidak dapat melihat perubahan privilege, tindakan pada aplikasi, atau perubahan konfigurasi cloud setelahnya, proses korelasi dan penentuan scope menjadi kurang dapat diandalkan.
Sistem yang belum di-patch, izin yang berlebihan, kesalahan konfigurasi yang berulang, dan security baseline yang tidak stabil juga dapat meningkatkan volume aktivitas yang harus dinilai oleh SOC. Alert overload menjadi lebih sulit ketika deteksi tidak memiliki konteks atau prioritas yang memadai, sehingga analyst harus memisahkan kejadian keamanan yang benar-benar penting dari aktivitas bernilai lebih rendah dalam volume besar.
Yang perlu diperhatikan adalah, tidak semua low-value alert merupakan false positive. Sebuah kontrol dapat secara tepat mendeteksi kondisi yang memang tidak aman atau pelanggaran kebijakan. Namun, jika kelemahan yang sama terus menghasilkan kejadian tanpa pernah diselesaikan, SOC akan terus menghabiskan waktu pada kondisi yang seharusnya dapat diperbaiki dari sisi upstream.
Solusinya bergantung pada sumber masalah. Detection logic yang buruk membutuhkan tuning, sedangkan security debt yang terus berulang membutuhkan perbaikan pada environment yang menghasilkan signal tersebut.
Bahkan ketika sebuah alert valid, investigasi dapat berjalan lebih lambat apabila konteks di sekitarnya tidak lengkap. Analyst mungkin perlu menentukan aset mana yang menghasilkan kejadian, siapa pemiliknya, apakah identity yang terlibat memiliki privilege, apakah workload tersebut berada di tahap produksi dan dapat diakses dari luar, serta aktivitas network, endpoint, aplikasi, atau cloud apa yang terjadi pada periode yang sama.
Mengetahui aset mana yang penting dan memahami kejadian apa yang dapat mengancam keberlangsungan bisnis menjadi bagian penting dalam menentukan prioritas keamanan. Tanpa konteks tersebut, penilaian severity menjadi kurang presisi dan analyst harus menghabiskan lebih banyak waktu untuk membangun kembali informasi yang seharusnya sudah tersedia bersamaan dengan kejadian tersebut.
Exposed secrets, vulnerable dependencies, IAM yang terlalu permisif, layanan yang belum di-patch, konfigurasi yang tidak aman, serta sumber daya cloud yang tidak dikelola dengan baik menciptakan jalur serangan tambahan yang harus terus dipantau oleh SOC. Microsoft mengidentifikasi penyalahgunaan identity, kerentanan pada third-party package, kesalahan konfigurasi infrastruktur, dan secrets yang terekspos di source repository sebagai risiko yang dirancang untuk ditangani lebih awal dalam lifecycle melalui kontrol DevSecOps.
SOC tetap membutuhkan cakupan deteksi terhadap kondisi tersebut selama masih ada. Namun, memonitor sebuah exposure bukan berarti menghilangkannya. Kontrol upstream yang kuat dapat mengurangi risiko yang sebenarnya dapat dicegah sebelum masuk ke produksi.
Rikky membagi kontribusi DevSecOps menjadi tiga lapisan penting: visibility terhadap environment, data-pipeline integrity, dan hardened systems..
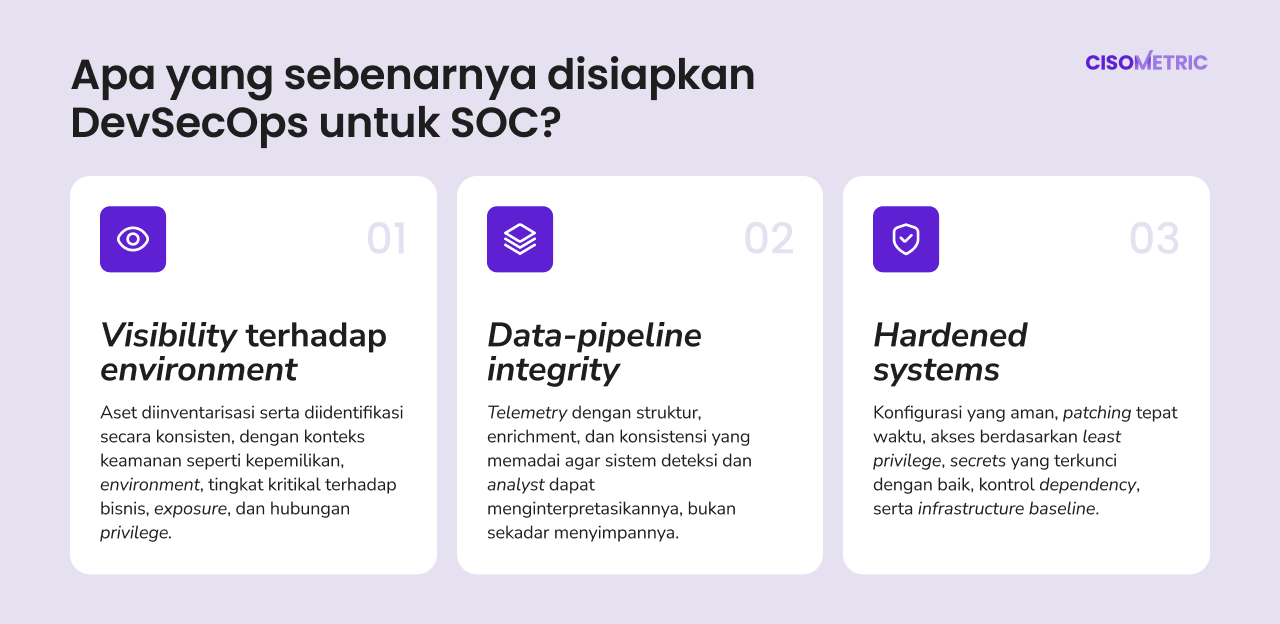
SOC pertama-tama perlu mengetahui apa yang sebenarnya harus dilindungi.
Aplikasi, endpoint, sumber daya cloud, infrastruktur jaringan, layanan yang terekspos ke luar, service account, dan aset relevan lainnya perlu diinventarisasi serta diidentifikasi secara konsisten. Inventaris tersebut menjadi lebih berguna ketika mencakup konteks keamanan seperti kepemilikan, environment, tingkat kritikal terhadap bisnis, exposure, hubungan privilege, serta fungsi sistem. Hostname atau alamat IP dapat menunjukkan dari mana sebuah kejadian berasal, tetapi belum tentu menunjukkan seberapa cepat kejadian tersebut perlu ditangani.
Bayangkan anomali autentikasi yang sama terjadi pada dua identity. Yang pertama merupakan akun test standar, sedangkan yang kedua adalah privileged service account yang dapat membuat perubahan pada infrastruktur produksi. Jenis kejadiannya mungkin identik, tetapi keputusan terkait severity dan eskalasi seharusnya berbeda.
Karena itu, complete asset visibility mendukung baik cakupan maupun prioritas. Hal ini memungkinkan detection logic dan analyst mengevaluasi sebuah perilaku berdasarkan tingkat kepentingan dan exposure dari entitas yang terlibat.
Bagi Rikky, data pipeline yang andal menuju SIEM merupakan lapisan yang tidak dapat dikompromikan.
“Environment yang sudah di-harden dengan baik tetapi memiliki log pipeline yang bermasalah tetap membuat SOC bekerja dalam kondisi blind pada saat yang paling krusial.”
Aplikasi, platform cloud, endpoint, sistem identity, infrastruktur jaringan, dan kontrol keamanan dapat menghasilkan berbagai kejadian yang berguna. Namun, kejadian tersebut tetap harus mencapai monitoring stack secara andal. Telemetry membutuhkan struktur, enrichment, dan konsistensi yang memadai agar sistem deteksi dan analyst dapat menginterpretasikannya, bukan sekadar menyimpannya.
Pipeline tersebut juga memiliki kebutuhan operasionalnya sendiri. Sumber log dapat berhenti mengirim data, integrasi dapat gagal, skema dapat berubah, atau kejadian tiba terlalu lambat untuk mendukung deteksi yang tepat waktu. Rikky secara khusus menekankan bahwa mempertahankan telemetry yang andal ketika aplikasi dan sumber daya cloud terus berkembang merupakan disiplin yang berlangsung secara terus-menerus, bukan proyek integrasi satu kali.
Karena itu, telemetry health menjadi bagian dari operasi keamanan. Pipeline yang rusak tidak perlu terlihat seperti serangan untuk menciptakan risiko keamanan karena kegagalan tersebut dapat menghilangkan evidence yang dibutuhkan untuk mengidentifikasi sebuah serangan.
Lapisan ketiga berkaitan dengan kondisi keamanan dari environment itu sendiri. Konfigurasi yang aman, patching tepat waktu, akses berdasarkan least privilege, secrets yang terkunci dengan baik, kontrol dependency, serta infrastructure baseline mengurangi jumlah kelemahan yang dapat berkembang menjadi kondisi produksi yang bisa dieksploitasi.
Model upstream ini dapat diterapkan melalui praktik seperti shift-left testing, security as code, pemindaian kode dan dependency secara otomatis, validasi infrastruktur, secret scanning, dan container security. Microsoft juga menyoroti least privilege, policy-as-code, keamanan pipeline, secrets management, dan kontrol cloud posture secara berkelanjutan sebagai komponen utama DevSecOps.
Rikky menghubungkan kontrol tersebut secara langsung dengan workload SOC di sisi downstream:
“Setiap kerentanan yang ditemukan saat code review, setiap dependency yang di-patch sebelum deployment, dan setiap misconfiguration yang diblokir sebelum mencapai production berarti satu hal lebih sedikit yang berpotensi menjadi alert, investigasi, atau insiden.”
Hardening tidak menghilangkan kebutuhan terhadap deteksi, tetapi memberikan baseline yang lebih bersih untuk proses deteksi. Ketika infrastruktur diharapkan mengikuti konfigurasi yang telah ditentukan dan privilege dibatasi secara sengaja, penyimpangan dari kondisi tersebut menjadi lebih bermakna.
Mempersiapkan environment untuk operasional SOC pada dasarnya merupakan pekerjaan foundational engineering. Sumber data yang relevan perlu diidentifikasi, dikonfigurasi untuk menangkap aktivitas keamanan yang penting, dan dihubungkan ke monitoring stack dengan tetap mempertahankan konteks yang cukup untuk kebutuhan deteksi dan investigasi.
Rikky menyoroti application logs, cloud audit trails, network-flow data, dan endpoint telemetry sebagai contoh sumber yang perlu dipersiapkan. Sebagian besar platform tidak selalu menangkap setiap detail yang dibutuhkan untuk investigasi keamanan secara otomatis, sehingga tim perlu menentukan kejadian dan field apa yang memang dibutuhkan untuk skenario ancaman yang ingin mereka deteksi.
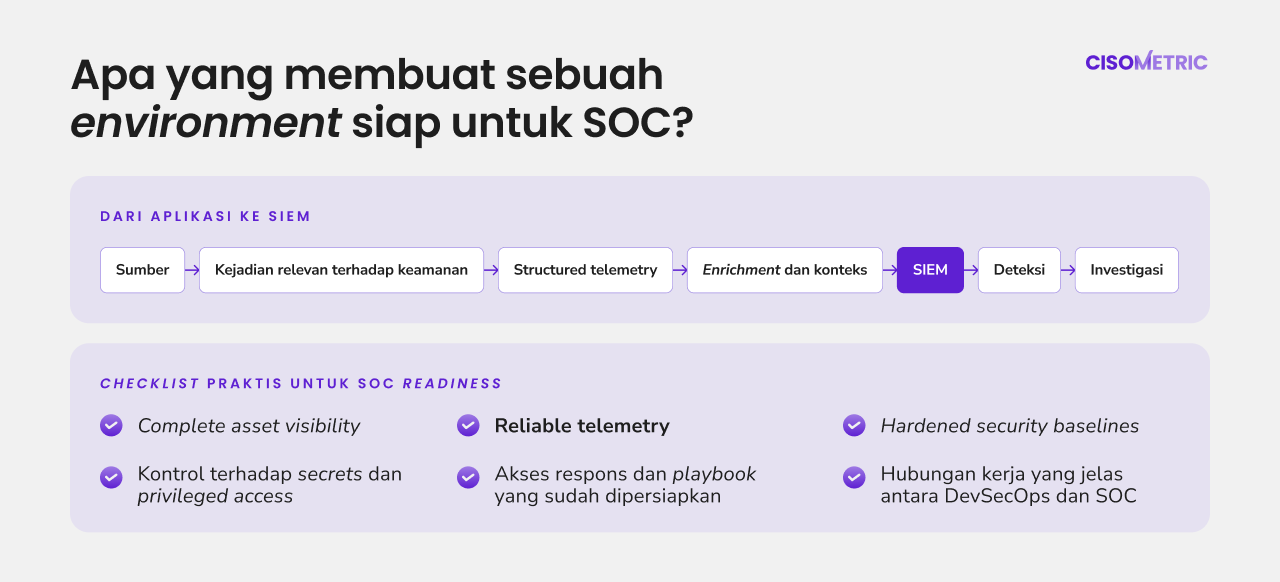
Aplikasi, infrastruktur cloud, endpoint, dan sistem jaringan masing-masing menyediakan bagian yang berbeda dari gambaran keamanan. Tantangannya adalah memastikan seluruh signal tersebut tiba dalam bentuk yang dapat digunakan bersama.
Jika sebuah aplikasi mencatat kegagalan autentikasi tetapi kejadian tersebut tidak dapat dikaitkan secara andal dengan user identity, workload, environment, atau aktivitas lain di sekitarnya, SOC menerima sebuah kejadian tanpa konteks investigasi yang memadai. Sebuah cloud audit event juga dapat secara teknis lengkap, tetapi tetap sulit diprioritaskan apabila sumber daya yang mendasarinya tidak memiliki informasi kepemilikan atau tingkat kritikal.
Alur tersebut karena itu perlu melampaui sekadar meneruskan data, melainkan seperti:
Sumber → kejadian yang relevan terhadap keamanan → structured telemetry → enrichment dan konteks → SIEM → deteksi → investigasi
Inilah mengapa Rikky menekankan telemetry yang terstruktur, telah melalui enrichment, dan dapat diakses secara konsisten oleh sistem monitoring dan SIEM, bukan sekadar keberadaan log.
Lebih banyak telemetry tidak otomatis menghasilkan visibility yang lebih baik. Rikky mencatat bahwa volume log dapat meningkat lebih cepat dari perkiraan tim, sehingga meningkatkan biaya ingestion SIEM atau meninggalkan analyst dengan volume noise yang besar dan tetap membutuhkan tuning serta pengelolaan.
Karena itu, tujuan utamanya adalah usable evidence, bukan maksimum ingestion. Environment yang SOC-ready perlu mengumpulkan informasi yang cukup untuk mendukung skenario deteksi dan investigasi yang relevan bagi organisasi. Log yang duplikat, tidak terstruktur secara konsisten, kehilangan field penting, atau tidak terhubung dengan konteks aset dapat menambah volume tanpa memberikan nilai investigasi yang sebanding.
Pertanyaan yang lebih relevan bukanlah “Berapa banyak data yang kita kirim ke SIEM?”, melainkan “Apakah data ini dapat menjelaskan kepada SOC apa yang terjadi, di mana kejadiannya, siapa atau apa yang terlibat, dan apakah aktivitas tersebut membutuhkan eskalasi?”
Rikky mengidentifikasi enam kebutuhan upstream yang sebaiknya sudah tersedia sebelum SOC internal maupun eksternal dapat beroperasi secara efektif:
Complete asset visibility
Reliable telemetry
Hardened security baseline
Kontrol terhadap secrets dan privileged access
Akses respons dan playbook yang sudah dipersiapkan
Hubungan kerja yang jelas antara DevSecOps dan SOC
Jika hanya satu area yang dapat diprioritaskan terlebih dahulu, Rikky menempatkan reliable telemetry di posisi pertama. Asset visibility memberi tahu analyst ke mana mereka harus melihat dan hardening mengurangi jumlah exposure yang perlu dimonitor, tetapi keduanya tidak dapat mengkompensasi evidence yang hilang, terlambat, atau tidak terstruktur dengan benar ketika masuk ke sistem deteksi.
Di sinilah DevSecOps secara langsung mengubah workload SOC.
Kerentanan yang ditemukan saat code review berarti satu kelemahan lebih sedikit yang berpotensi mencapai produksi, vulnerable dependency yang diblokir dalam proses build tidak berkembang menjadi jalur eksploitasi lain, dan exposed secret yang ditemukan sebelum deployment tidak berubah menjadi kredensial produksi yang nantinya harus diinvestigasi SOC.
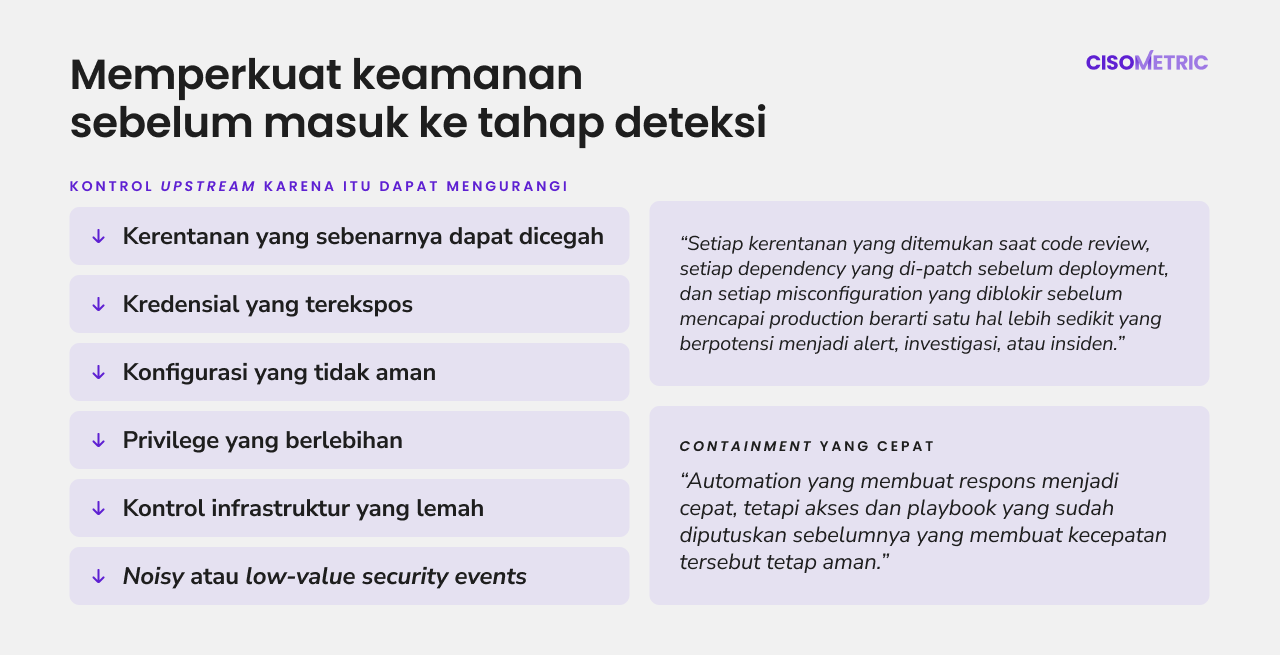
DevSecOps menciptakan security feedback loop yang berlangsung secara berkelanjutan dari pengembangan hingga produksi, dengan kontrol otomatis untuk mengidentifikasi kerentanan, exposed secrets, konfigurasi yang tidak aman, dan pelanggaran kebijakan sepanjang workflow CI/CD.
Kontrol upstream karena itu dapat mengurangi:
Kerentanan yang sebenarnya dapat dicegah
Kredensial yang terekspos
Konfigurasi yang tidak aman
Privilege yang berlebihan
Kontrol infrastruktur yang lemah
Noisy atau low-value security events
Rikky menghubungkan kontrol tersebut secara langsung dengan workload SOC di sisi downstream:
“Setiap kerentanan yang ditemukan saat code review, setiap dependency yang di-patch sebelum deployment, dan setiap misconfiguration yang diblokir sebelum mencapai production berarti satu hal lebih sedikit yang berpotensi menjadi alert, investigasi, atau insiden.”
Dampaknya bukan sekadar jumlah alert yang lebih sedikit. Baseline yang konsisten juga dapat meningkatkan kualitas sinyal yang diterima analyst. Dalam environment di mana administrative privilege yang luas merupakan hal biasa, penggunaan privilege yang tidak biasa dapat sulit dibedakan dari aktivitas yang sah. Sebaliknya, dalam environment yang dibangun berdasarkan least privilege, penyimpangan yang sama memiliki konteks investigasi yang lebih kuat.
Rikky menjelaskan dampak di sisi downstream secara langsung:
“Environment dengan baseline yang konsisten dan konfigurasi yang dikunci dengan baik menghasilkan jauh lebih sedikit false positive dan low-value alert yang muncul akibat sistem yang belum di-patch, akses yang terlalu permisif, atau infrastructure drift. Dengan begitu, analyst dapat menghabiskan lebih sedikit waktu mengejar noise dan lebih banyak waktu pada aktivitas yang memang layak untuk di investigasi.”
Keamanan di sisi upstream juga mempengaruhi apa yang terjadi setelah ancaman dikonfirmasi. SOC dapat memegang tanggung jawab atas triage, containment, komunikasi, dan koordinasi insiden, tetapi DevSecOps dapat mendukung remediasi melalui pemahaman mendalam mengenai bagaimana sistem yang terdampak dibangun dan diterapkan.
Containment yang cepat juga bergantung pada persiapan sebelum insiden terjadi. Isolasi sistem, pemblokiran traffic, pencabutan kredensial, rate limiting, atau tindakan respons lainnya menjadi jauh lebih mudah ketika akses yang dibutuhkan, API infrastruktur, jalur persetujuan, dan playbook sudah tersedia.
Seperti yang dijelaskan Rikky:
“Automation yang membuat respons menjadi cepat, tetapi akses dan playbook yang sudah diputuskan sebelumnya yang membuat kecepatan tersebut tetap aman.”
Hasilnya, SOC dapat mengurangi waktu yang dihabiskan untuk menangani alert dari misconfiguration, excessive privilege, atau celah yang seharusnya sudah diperbaiki di sisi upstream, sehingga analyst dapat lebih fokus pada aktivitas yang benar-benar membutuhkan investigasi.
Kinerja SOC sering dievaluasi dari dalam SOC itu sendiri melalui kapabilitas analyst, cakupan deteksi, kualitas alert, threat hunting, MTTD, MTTR, dan incident response. Seluruh ukuran tersebut tetap penting, tetapi belum menggambarkan keseluruhan sistem.
SOC menerima environment yang sudah dibentuk oleh arsitektur aplikasi, manajemen aset, kontrol identity, software dependency, konfigurasi infrastruktur, deployment pipeline, security baseline, dan telemetry engineering. Keputusan di sisi upstream tersebut memengaruhi apa yang dapat dieksploitasi oleh adversary, apa yang dapat diamati SOC, dan seberapa yakin analyst dapat menginterpretasikan evidence yang tersedia.
Hubungan tersebut dapat dirangkum sebagai berikut:
DevSecOps memperkuat environment → environment menghasilkan telemetry yang lebih baik → SOC dapat melakukan deteksi dan investigasi dengan evidence yang lebih kuat.
Rikky merangkumkan bahwa, “Perusahaan tidak diamankan di SOC. Keamanan dibangun sebelum SOC perlu terlibat, dan apa yang masih tersisa setelah itu kemudian ditangani oleh SOC.”
Di Cisometric, DevSecOps dan Security Operations Center menangani bagian yang berbeda tetapi saling terhubung dalam security lifecycle. DevSecOps membantu memperkuat aplikasi, infrastruktur, pipeline, access control, dan telemetry yang menjadi fondasi monitoring, sedangkan SOC menggabungkan security monitoring, detection engineering, skilled analysts, threat hunting, dan incident response untuk mengidentifikasi serta menginvestigasi aktivitas di seluruh lingkungan produksi.
Pelajari kapabilitas DevSecOps dan Security Operations Center Cisometric untuk memperkuat environment sebelum deteksi dimulai dan meningkatkan kualitas evidence ketika insiden keamanan terjadi.
Tetap terhubung dengan Cisometric untuk mendapatkan insight lainnya mengenai SOC, ancaman berbasis AI, cyber resilience, dan digital trust.
LinkedIn: Cisometric
Instagram: @cisometric
YouTube: @Cisometric
DevSecOps meningkatkan kondisi environment tempat SOC beroperasi dengan memperkuat asset visibility, cakupan telemetry, konfigurasi infrastruktur, IAM, secrets management, dan kontrol dalam proses software delivery. Fondasi tersebut dapat mengurangi jalur serangan yang sebenarnya dapat dicegah sekaligus memberikan evidence yang lebih andal bagi SOC analyst untuk deteksi, korelasi, penilaian severity, dan investigasi. Cisometric mendukung hubungan antara upstream security engineering dan operasi SOC di sisi downstream, sehingga organisasi dapat memperkuat baik environment maupun kapabilitas monitoring yang dibangun di atasnya.
Environment yang SOC-ready memiliki aset yang teridentifikasi dengan jelas, security telemetry yang andal, logging aplikasi dan infrastruktur yang memadai, konfigurasi yang telah di-harden, identity yang terkelola, serta jalur respons yang sudah diketahui. Tujuannya bukan mengirim setiap kejadian yang tersedia ke SIEM, tetapi memastikan SOC menerima evidence yang dibutuhkan untuk mendeteksi dan menginvestigasi perilaku ancaman yang relevan. Cisometric dapat membantu organisasi mengevaluasi kesiapan tersebut serta mengatasi kesenjangan dalam telemetry, keamanan infrastruktur, dan cakupan monitoring sebelum berdampak pada performa SOC.
Tidak. DevSecOps dapat mengurangi kerentanan dan membangun kontrol keamanan ke dalam aplikasi, infrastruktur, dan deployment workflow, tetapi sistem produksi tetap membutuhkan continuous monitoring, deteksi, investigasi, threat hunting, dan incident response. DevSecOps dan SOC bekerja pada tahap yang berbeda dalam security lifecycle dan menjadi lebih efektif ketika temuan dari masing-masing fungsi digunakan untuk memperbaiki fungsi lainnya. Di Cisometric, kapabilitas DevSecOps dan SOC mendukung dua tahap yang berbeda namun saling terhubung tersebut, membantu organisasi memperkuat kontrol preventif sekaligus kapabilitas deteksi dan respons operasional.
Deteksi dan investigasi SOC bergantung pada data yang dihasilkan oleh aplikasi, endpoint, infrastruktur cloud, identity, jaringan, dan kontrol keamanan. Telemetry yang tidak lengkap, terlambat, tidak terstruktur dengan benar, atau minim konteks dapat menciptakan blind spot, melemahkan korelasi, serta memperlambat penilaian severity dan scope. Karena itu, telemetry pipeline yang andal merupakan bagian dari arsitektur keamanan, bukan sekadar mekanisme logging. Cisometric dapat membantu organisasi mengidentifikasi kesenjangan telemetry, meningkatkan ketersediaan data untuk security monitoring, dan memperkuat evidence yang tersedia bagi SOC analyst selama investigasi.
Security Operations Center Cisometric mendukung organisasi melalui security monitoring, detection engineering, investigasi, threat hunting, dan incident response. Cisometric juga dapat membantu mengidentifikasi kesenjangan visibility dan operasional yang memengaruhi efektivitas deteksi, termasuk kebutuhan custom telemetry, masalah keamanan infrastruktur, dan area di mana cakupan monitoring masih perlu ditingkatkan. Dengan menghubungkan kebutuhan keamanan di sisi upstream dan downstream, Cisometric membantu organisasi membangun environment yang lebih siap untuk proses deteksi dan respons yang efektif.
Pahami cara mengevaluasi SLA SOC berdasarkan severity tier, komitmen waktu respons, MTTD, MTTR, volume caps, dan sinyal Informational.
Membandingkan model Bring Your Own SIEM (BYOS) dan platform managed SIEM: kapabilitas deteksi, TCO aktual, biaya migrasi, dan matriks keputu...
Perbandingan mendalam In-House SOC dan Managed SOC berdasarkan biaya operasional, kebutuhan analis 24/7, regulasi OJK dan BI, serta kesiapan...
Cari Artikel Berdasarkan Kategori
Kami menggunakan cookie untuk meningkatkan pengalaman menjelajah, menganalisis lalu lintas situs, dan menyajikan konten yang relevan. Pilih cookie mana yang Anda izinkan. Kebijakan Privasi