PP 33/2026: Sudahkah perusahaan Anda siap membuktikan kepatuhan Perlindungan Data Pribadi?
PP 33/2026 akan berlaku pada 16 Januari 2027. Ketahui apa saja bukti compliance, risiko manajemen data privasi, dan langkah yang perlu disia...
Oleh Cisometric, Diterbitkan pada November 6, 2026
Aktivitas pemrosesan Data Pribadi terus berkembang mengikuti kebutuhan bisnis. Perusahaan mulai menggunakan aplikasi baru, penyedia layanan melibatkan subprosesor tambahan, atau proses yang sudah berjalan mulai mengumpulkan lebih banyak informasi pelanggan. Namun, perubahan dalam kegiatan operasional tersebut belum tentu diikuti dengan pembaruan catatan pemrosesan dan kontrol privasi yang telah diterapkan.
Setiap perubahan tersebut dapat mempengaruhi akurasi catatan pemrosesan data, efektivitas kontrol yang telah diterapkan, serta risiko privasi dalam operasional perusahaan. Bukti kepatuhan yang dikumpulkan melalui penilaian sebelumnya mungkin sudah tidak lagi mencerminkan bagaimana Data Pribadi diproses saat ini.
Dalam artikel sebelumnya, kami membahas bagaimana Peraturan Pemerintah Nomor 33 Tahun 2026 (PP 33/2026) menegaskan pentingnya kemampuan organisasi dalam menunjukkan bahwa kewajiban perlindungan data pribadi telah diterapkan melalui prosedur yang terdokumentasi dan bukti pelaksanaan operasional.
Baca juga: PP 33/2026: Sudahkah perusahaan Anda siap membuktikan kepatuhan Perlindungan Data Pribadi?
Namun, bagaimana perusahaan dapat memastikan bahwa kontrol privasi tetap berfungsi secara efektif seiring dengan adanya perubahan proses bisnis dan lingkungan teknologi?
Untuk membahas tantangan tersebut, Ilafi Firsta Putri, CIPP/E, selaku Data Protection Officer (DPO) di Cisometric kembali memberikan pendapatnya. Melalui tanggung jawabnya dalam tata kelola perlindungan data pribadi internal serta konsultasi privasi untuk klien, Ilafi membantu berbagai perusahaan menerjemahkan ketentuan regulasi menjadi proses, pembagian tanggung jawab, dan kontrol yang dapat dipertahankan dalam kegiatan operasional.
Perspektif Ilafi menjadi semakin relevan menjelang berlakunya PP 33/2026 pada 16 Januari 2027. Perusahaan perlu memahami bagaimana tanggung jawab perlindungan data pribadi melibatkan berbagai departemen, prosesor pihak ketiga, teknologi baru, serta keputusan yang dibuat sepanjang siklus hidup Data Pribadi.
Kepatuhan privasi membutuhkan pengawasan berkelanjutan seiring perubahan aktivitas pemrosesan data dan lingkungan bisnis
Pemrosesan Data Pribadi oleh pihak ketiga menimbulkan kesenjangan akuntabilitas yang perlu dikelola sepanjang hubungan kerja sama
Efektivitas kontrol perlu dievaluasi melalui pemantauan, audit, dan bukti operasional.
Perusahaan perlu memprioritaskan lima area kesiapan perlindungan data pribadi sebelum Januari 2027
Temuan terkait privasi memerlukan tindakan perbaikan dengan penanggung jawab yang jelas serta verifikasi sebelum dinyatakan selesai
Perusahaan semakin bergantung pada penyedia layanan cloud, platform SaaS, layanan bisnis yang dialihdayakan, dan mitra teknologi eksternal untuk mendukung kegiatan operasional. Kerja sama tersebut seringkali melibatkan pemberian akses terhadap Data Pribadi atau penyerahan aktivitas pemrosesan kepada pihak eksternal atas nama organisasi.
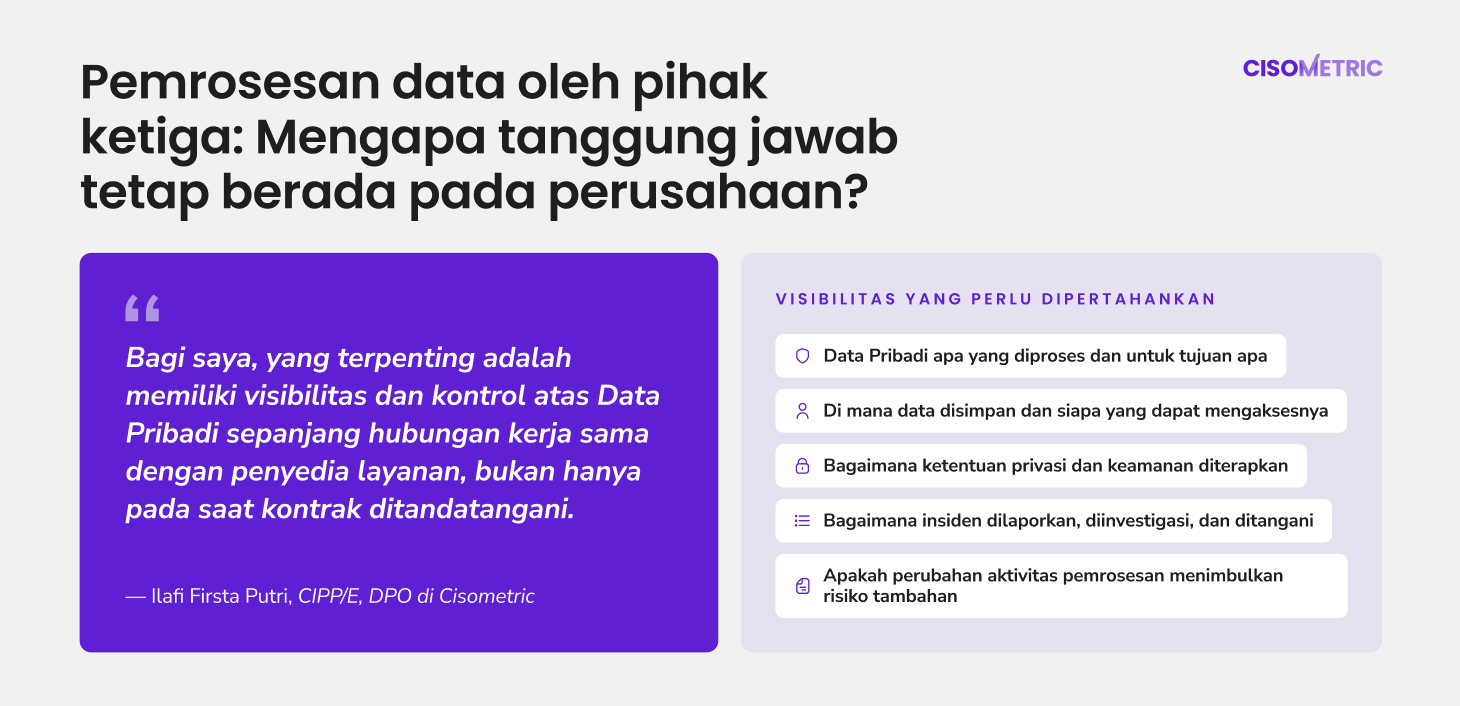
Menurut Ilafi, pemrosesan oleh pihak ketiga merupakan salah satu area dengan kesenjangan akuntabilitas paling signifikan dalam tata kelola perlindungan data pribadi.
"Bagi saya, yang terpenting adalah memiliki visibilitas dan kontrol atas Data Pribadi sepanjang hubungan kerja sama dengan penyedia layanan, bukan hanya pada saat kontrak ditandatangani."
Hal ini menjadi sangat penting ketika mengevaluasi tanggung jawab Pengendali dan Prosesor Data Pribadi. Berdasarkan Pasal 13–16 PP 33/2026, hubungan antara Pengendali dan Prosesor Data Pribadi harus diatur melalui perjanjian yang mencakup ketentuan pemrosesan yang relevan, pembagian tanggung jawab, mekanisme pengawasan, serta pelibatan subprosesor.
Meskipun Prosesor Data Pribadi memiliki kewajiban tersendiri sesuai ketentuan yang berlaku, Pengendali Data Pribadi tetap bertanggung jawab atas pemrosesan yang dilakukan atas namanya. Tantangan dalam praktiknya adalah mempertahankan pengawasan yang memadai terhadap aktivitas yang berlangsung di luar lingkungan operasional yang dikelola langsung oleh perusahaan.
Sebagai contoh, sebuah perusahaan menggunakan platform pengelolaan pelanggan dari pihak ketiga. Pada awal kerja sama, perusahaan telah melakukan penilaian terhadap penyedia layanan dan menandatangani perjanjian pemrosesan data. Enam bulan kemudian, penyedia layanan tersebut melibatkan subprosesor baru atau mengubah infrastruktur tempat data disimpan.
Apakah perusahaan mengetahui perubahan tersebut? Lebih jauh lagi, apakah penilaian risiko privasi, catatan pemrosesan, dan ketentuan perlindungan dalam perjanjian yang sudah dimiliki masih mencerminkan kondisi kerja sama yang sebenarnya?
Menurut Ilafi, perusahaan perlu mempertahankan visibilitas terhadap beberapa aspek penting dalam pemrosesan Data Pribadi oleh pihak ketiga:
Data Pribadi apa yang diproses oleh penyedia layanan dan untuk tujuan apa
Di mana data disimpan dan pihak mana saja yang dapat mengaksesnya
Bagaimana ketentuan privasi dan keamanan diterapkan
Bagaimana insiden dilaporkan, di investigasi, dan ditangani
Apakah perubahan aktivitas pemrosesan menimbulkan risiko tambahan
Aspek-aspek tersebut perlu terus diperhatikan sepanjang hubungan kerja sama, mulai dari proses awal penggunaan layanan (onboarding), operasional sehari-hari, perubahan signifikan, hingga pengakhiran kerja sama.
Sebagai contoh, perjanjian pemrosesan data mungkin sudah menetapkan ketentuan pemberitahuan insiden atau penghapusan Data Pribadi. Namun, organisasi tetap membutuhkan mekanisme untuk menilai apakah ketentuan tersebut dapat dipenuhi, terutama ketika aktivitas pemrosesan melibatkan beberapa prosesor atau subprosesor.
Penilaian penyedia layanan yang dilakukan pada awal kerja sama memberikan acuan awal. Pemantauan berkelanjutan membantu menentukan apakah aktivitas pemrosesan masih berjalan sesuai dengan ketentuan dan kondisi yang telah dinilai sebelumnya.
Bagi organisasi yang sedang mempersiapkan diri menghadapi PP 33/2026, tata kelola pihak ketiga perlu diintegrasikan ke dalam peninjauan risiko berkala, manajemen perubahan (change management), serta proses pengambilan keputusan bisnis yang relevan. Pendekatan ini membantu organisasi mempertahankan akuntabilitas seiring berkembangnya lingkungan pemrosesan data oleh pihak eksternal.
Setelah ketentuan privasi diterjemahkan menjadi kontrol operasional, manajemen membutuhkan mekanisme yang dapat diandalkan untuk mengevaluasi efektivitasnya secara berkelanjutan.
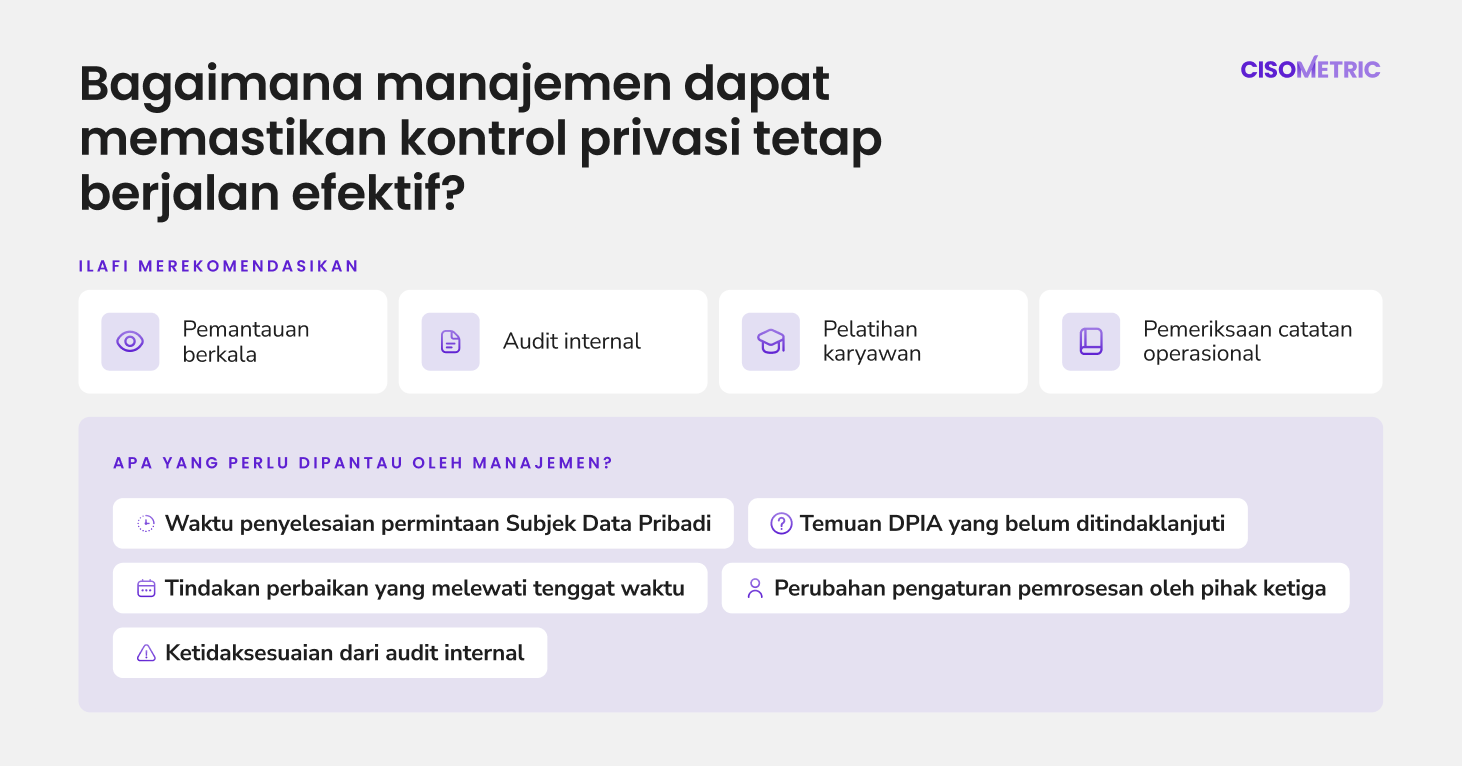
Ilafi merekomendasikan pemantauan berkala, audit internal, pelatihan karyawan, serta pemeriksaan catatan operasional yang sebenarnya. Aktivitas tersebut membantu organisasi menentukan apakah prosedur yang telah ditetapkan dijalankan secara konsisten dan apakah masih terdapat kesenjangan implementasi yang belum diselesaikan.
Dalam konteks ini, penting untuk membedakan efektivitas desain kontrol (control design effectiveness) dan efektivitas operasional kontrol (control operating effectiveness). Sebuah kontrol mungkin telah dirancang dengan tepat untuk menangani risiko privasi tertentu, tetapi efektivitasnya juga bergantung pada seberapa konsisten kontrol tersebut bekerja dalam sistem dan alur operasional yang menjadi cakupannya.
Sebagai contoh, sebuah organisasi telah menetapkan prosedur penanganan permintaan Subjek Data Pribadi. Prosedur tersebut mencakup penerimaan permintaan, verifikasi identitas, pemrosesan internal, hingga komunikasi dengan pemohon. Ketika manajemen mengevaluasi efektivitasnya, memastikan bahwa prosedur tersebut tersedia belum memberikan gambaran yang memadai mengenai bagaimana permintaan ditangani.
Penilaian yang lebih menyeluruh perlu memeriksa catatan permintaan yang telah diselesaikan untuk mengetahui apakah proses verifikasi dilakukan, sistem yang relevan telah diperiksa, keputusan pemrosesan terdokumentasi, serta respons diberikan sesuai ketentuan yang berlaku.
Pendekatan serupa juga dapat diterapkan dalam pengelolaan insiden. Organisasi mungkin telah memiliki prosedur eskalasi untuk Kegagalan Perlindungan Data Pribadi, tetapi manajemen juga perlu memastikan bahwa fungsi keamanan, privasi, dan hukum dapat berkoordinasi secara efektif ketika insiden benar-benar terjadi.
Hal ini menjadi semakin relevan dengan adanya kewajiban pemberitahuan dalam waktu 3 × 24 jam berdasarkan Pasal 114 PP 33/2026. Organisasi perlu mampu menginvestigasi potensi kegagalan, menentukan kapan kegagalan mulai diketahui sesuai ketentuan peraturan, menilai dampaknya, dan mengelola pemberitahuan yang diwajibkan.
Baca juga: PP 33/2026: Sudahkah perusahaan Anda siap membuktikan kepatuhan Perlindungan Data Pribadi?
Peninjauan dan pengujian secara berkala dapat membantu organisasi menentukan apakah proses-proses tersebut berjalan sesuai dengan yang diharapkan.
Pendekatan pemantauan yang efektif dapat menggunakan sejumlah indikator yang berkaitan dengan aktivitas pemrosesan dan risiko privasi paling signifikan dalam sebuah perusahaan.
Sebagai contoh, manajemen dapat memantau waktu penyelesaian permintaan Subjek Data Pribadi, temuan DPIA yang belum ditindaklanjuti, tindakan perbaikan yang melewati tenggat waktu, perubahan dalam pengaturan pemrosesan oleh pihak ketiga, serta ketidaksesuaian yang ditemukan melalui audit internal.
Indikator tersebut dapat mengungkap persoalan yang mungkin tidak terlihat ketika organisasi hanya meninjau dokumen kebijakan. Meningkatnya jumlah temuan privasi yang belum diselesaikan, misalnya, dapat menunjukkan bahwa penanggung jawab perbaikan belum ditetapkan dengan jelas atau terdapat kelemahan dalam proses pelaksanaan tindakan korektif.
Namun, pemantauan baru memberikan manfaat ketika hasilnya ditindaklanjuti melalui pengambilan keputusan. Organisasi membutuhkan penanggung jawab kontrol yang jelas, kriteria eskalasi, dan mekanisme pemantauan tindakan perbaikan hingga benar-benar selesai.
Dengan demikian, organisasi dapat membangun mekanisme evaluasi dan perbaikan berkelanjutan, di mana temuan operasional digunakan untuk meningkatkan prosedur, kontrol teknis, dan pembagian tanggung jawab tata kelola.
Dengan PP 33/2026 yang dijadwalkan mulai berlaku pada 16 Januari 2027, perusahaan perlu mengevaluasi praktik perlindungan data pribadi yang telah berjalan berdasarkan ketentuan pelaksanaan dalam peraturan tersebut.
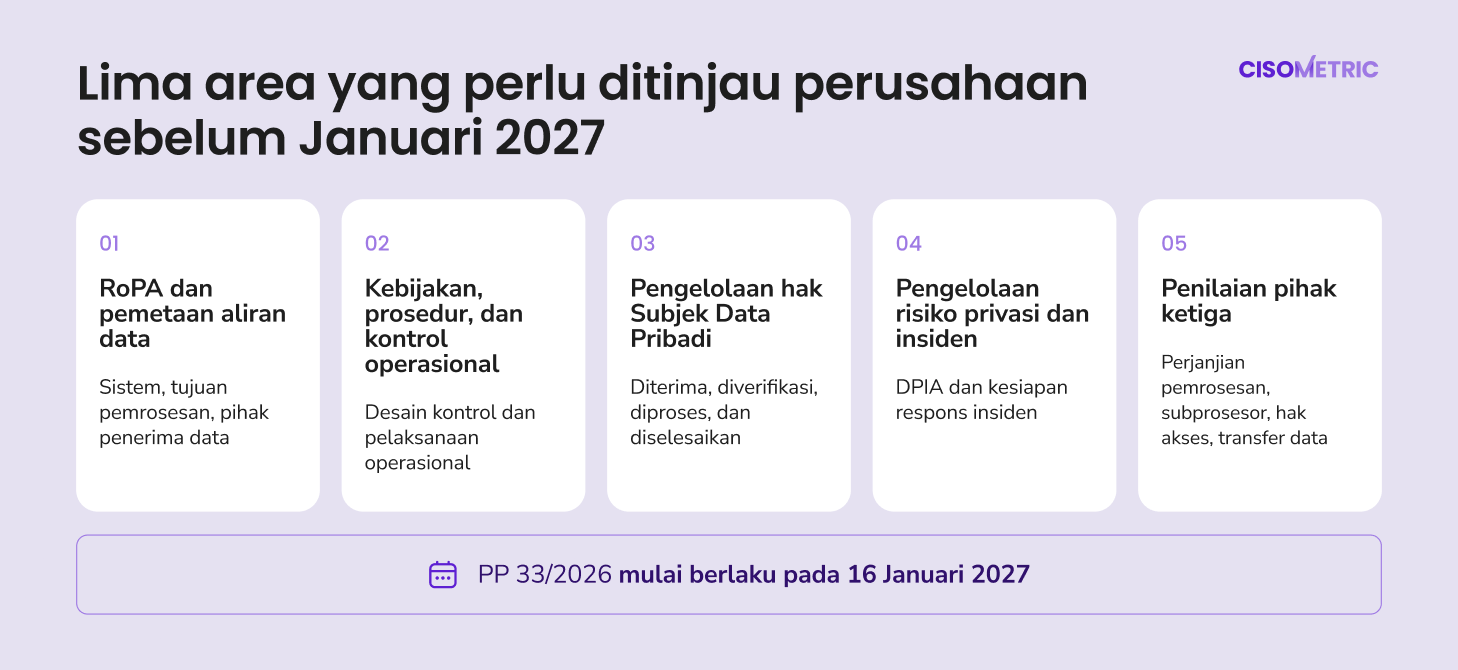
Ilafi mengidentifikasi lima area prioritas untuk penilaian kesiapan perusahaan. Kelima area ini dapat menjadi acuan praktis untuk menemukan kesenjangan yang berpotensi mempengaruhi kepatuhan dalam kegiatan operasional perusahaan:
Perusahaan perlu meninjau apakah RoPA dan peta aliran data telah mencerminkan aktivitas pemrosesan data terkini secara akurat, termasuk sistem yang digunakan, tujuan pemrosesan, pihak penerima data, serta pengaturan kerja sama dengan pihak ketiga yang relevan.
Perhatian khusus perlu diberikan pada perubahan yang muncul akibat penerapan aplikasi baru, integrasi sistem, migrasi ke infrastruktur cloud, dan proses bisnis baru. Catatan aktivitas pemrosesan yang tidak diperbarui seiring perubahan lingkungan operasional dapat mempengaruhi pengelolaan hak Subjek Data Pribadi, keputusan retensi data, serta investigasi insiden.
Kebijakan privasi yang telah dimiliki perlu dievaluasi berdasarkan proses dan kontrol teknis yang bertanggung jawab dalam menerapkannya.
Penilaian ini mencakup pemeriksaan apakah tanggung jawab telah ditetapkan dengan jelas, prosedur dijalankan secara konsisten, serta apakah organisasi mampu mengidentifikasi kegagalan implementasi yang membutuhkan tindakan perbaikan.
Ketika ditemukan ketidaksesuaian, perusahaan perlu membedakan antara kesenjangan dalam desain kontrol dan kegagalan pelaksanaan operasional, karena masing-masing dapat membutuhkan pendekatan perbaikan yang berbeda.
Perusahaan perlu memeriksa bagaimana permintaan Subjek Data Pribadi diterima, diverifikasi, diproses, dan diselesaikan di seluruh sistem serta departemen yang terlibat.
Peninjauan terhadap sejumlah sampel permintaan yang telah diselesaikan dapat membantu menentukan apakah organisasi memiliki catatan yang memadai untuk mendukung keputusan pemrosesan dan membuktikan bahwa permintaan telah dipenuhi sesuai ketentuan yang berlaku.
Penilaian ini menjadi semakin penting ketika Data Pribadi tersebar di berbagai aplikasi atau dikelola oleh prosesor eksternal.
Perusahaan perlu mengidentifikasi aktivitas pemrosesan yang membutuhkan DPIA serta memastikan apakah hasil penilaian tersebut mempengaruhi keputusan implementasi dan langkah mitigasi risiko.
Kesiapan respons insiden juga perlu dievaluasi, termasuk bagaimana potensi Kegagalan Perlindungan Data Pribadi diinvestigasi, diklasifikasikan, dieskalasikan, dan didokumentasikan.
Seluruh proses ini bergantung pada koordinasi antara fungsi privasi, keamanan, TI, hukum, dan bisnis yang relevan. Oleh karena itu, pembagian tanggung jawab yang jelas menjadi sangat penting.
Penilaian penyedia layanan perlu mencerminkan aktivitas pemrosesan dan risiko yang berkaitan dengan hubungan kerja sama yang masih berlangsung.
Perusahaan perlu memeriksa apakah perjanjian pemrosesan, pengaturan subprosesor, hak akses, dan mekanisme transfer data masih sesuai, terutama setelah terjadi perubahan signifikan pada layanan atau infrastruktur penyedia layanan.
Peninjauan tersebut juga perlu memastikan apakah temuan yang teridentifikasi telah dipantau dan apakah tindakan perbaikan yang diperlukan sudah dilaksanakan.
Manfaat dari kelima penilaian tersebut bergantung pada bagaimana perusahaan menindaklanjuti hasilnya. Setiap kesenjangan yang ditemukan perlu diikuti oleh tindakan dengan penanggung jawab yang jelas, prioritas perbaikan yang sesuai, dan mekanisme verifikasi untuk memastikan bahwa permasalahan tersebut telah diselesaikan.
Bagi manajemen, pendekatan ini membantu menghubungkan kesiapan kepatuhan terhadap regulasi dengan efektivitas proses tata kelola dan operasional yang telah berjalan.
Banyak tantangan implementasi privasi berawal dari keputusan yang dibuat sebelum tim privasi dilibatkan.
Sebuah unit bisnis mungkin mulai menggunakan aplikasi baru, tim produk memperluas penggunaan informasi pelanggan, atau tim pengadaan menjalin kerja sama dengan penyedia teknologi tanpa terlebih dahulu mengevaluasi aktivitas pemrosesan data yang terkait.
Keputusan-keputusan tersebut dapat menimbulkan aliran data tambahan, tujuan pemrosesan baru, ketergantungan pada pihak ketiga, serta risiko privasi yang sebelumnya belum teridentifikasi.
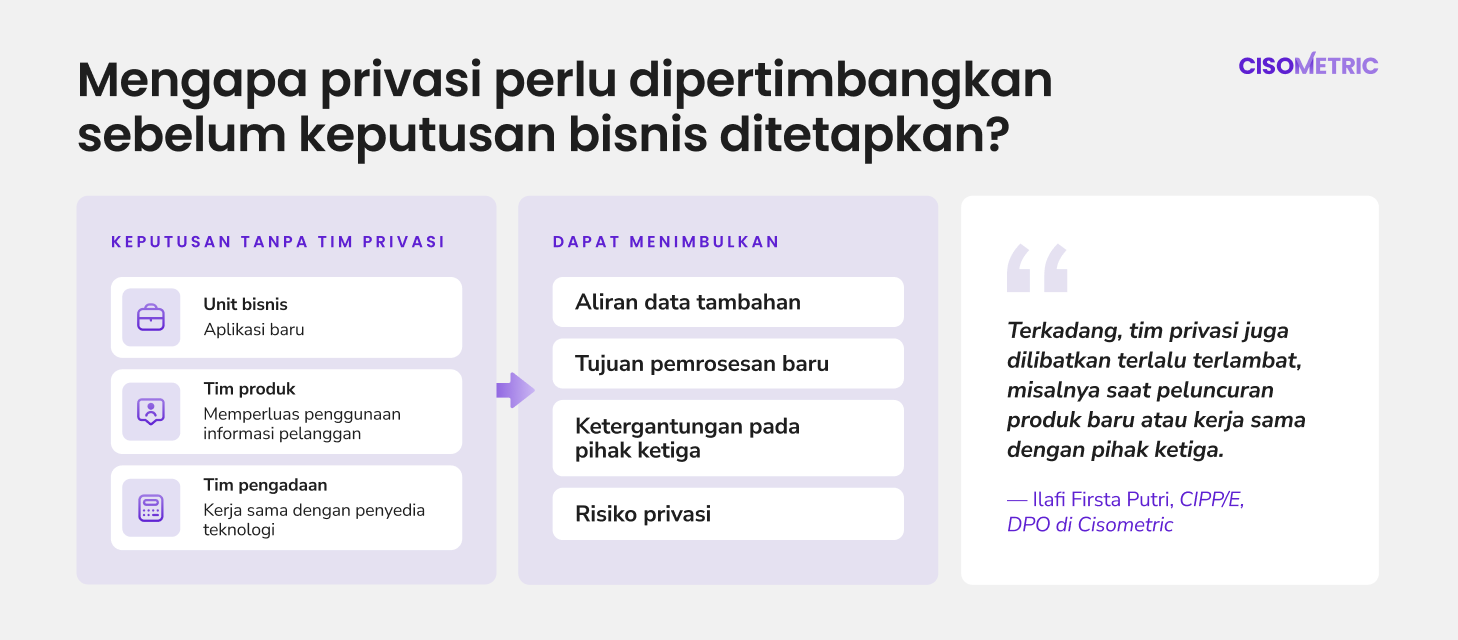
Ilafi menyoroti keterlambatan pelibatan profesional privasi sebagai salah satu permasalahan yang berulang.
"Terkadang, tim privasi juga dilibatkan terlalu terlambat, misalnya saat peluncuran produk baru atau kerja sama dengan pihak ketiga."
Ketika sistem sudah digunakan atau hubungan kerja sama dengan penyedia layanan telah terjalin, penanganan risiko privasi mungkin membutuhkan perubahan pada arsitektur yang ada, pengaturan kontraktual, maupun alur operasional.
Peninjauan sejak tahap awal memungkinkan organisasi mengidentifikasi hal-hal tersebut ketika pilihan teknis dan bisnis masih terbuka untuk dipertimbangkan.
Bagi organisasi yang mengembangkan aplikasi baru atau memperkenalkan aktivitas pemrosesan baru, penilaian privasi dapat diintegrasikan ke dalam proses persetujuan teknologi dan bisnis yang sudah dimiliki.
Hal ini dapat mencakup peninjauan tujuan dan dasar hukum pemrosesan pada tahap perencanaan proyek, penilaian aliran data saat peninjauan arsitektur, serta penentuan apakah aktivitas berisiko tinggi membutuhkan DPIA sebelum pemrosesan dimulai.
Pasal 120 PP 33/2026 mengatur DPIA untuk aktivitas pemrosesan berisiko tinggi, termasuk bentuk pengambilan keputusan otomatis tertentu, pemantauan sistematis, pemrosesan skala besar, dan penggunaan teknologi baru.
Sebagai contoh, organisasi yang akan menerapkan sistem pemrofilan pelanggan otomatis (automated customer profiling) perlu mengevaluasi aktivitas pemrosesan dan risiko privasi terkait sebelum sistem digunakan. Apabila DPIA diwajibkan, hasil penilaiannya dapat menjadi dasar pengambilan keputusan mengenai minimalisasi data, pembatasan akses, pengaturan pemrosesan, dan langkah pengamanan lain yang sesuai.
Pendekatan serupa berlaku dalam proses awal kerja sama dengan penyedia layanan (vendor onboarding). Tim pengadaan dan penanggung jawab bisnis dapat berkoordinasi dengan tim privasi serta keamanan untuk mengevaluasi pengaturan pemrosesan Data Pribadi sebelum perjanjian diselesaikan.
Praktik-praktik tersebut juga perlu dilanjutkan setelah implementasi. Perubahan tujuan pemrosesan, arsitektur teknologi, atau hubungan kerja sama dengan pihak ketiga dapat menimbulkan risiko baru yang membutuhkan penilaian ulang.
Mengidentifikasi kesenjangan kepatuhan privasi merupakan tahap awal dalam penanganannya. Organisasi juga perlu menentukan risiko yang berkaitan dengan temuan tersebut, menetapkan penanggung jawab tindakan korektif, dan memverifikasi bahwa langkah yang diterapkan telah menyelesaikan permasalahan yang mendasarinya.
Hal ini menjadi sangat penting ketika temuan melibatkan kontrol teknis, beberapa departemen, atau proses yang mempengaruhi Data Pribadi dalam jumlah besar.
Sebagai ilustrasi, bayangkan sebuah peninjauan akses internal menemukan bahwa akun pihak ketiga yang sudah tidak aktif masih memiliki akses ke basis data berisi informasi pelanggan. Seharusnya, akun tersebut telah dinonaktifkan setelah masa kerja sama dengan penyedia layanan berakhir. Namun, hak aksesnya ternyata masih aktif.
Mencabut akses akun tersebut merupakan tindakan korektif yang perlu segera dilakukan. Akan tetapi, beberapa pertanyaan tetap harus diinvestigasi. Berapa lama akses tersebut masih tersedia? Apakah akun digunakan setelah kerjasama berakhir? Apakah persoalan ini disebabkan oleh prosedur penghentian akses (offboarding) yang tidak lengkap, kegagalan dalam proses pemberian dan pencabutan identitas akses (identity provisioning), atau peninjauan hak akses yang kurang memadai?
Jawaban atas pertanyaan tersebut akan mempengaruhi penilaian terhadap temuan sekaligus langkah perbaikan yang diperlukan untuk mencegah kejadian serupa.
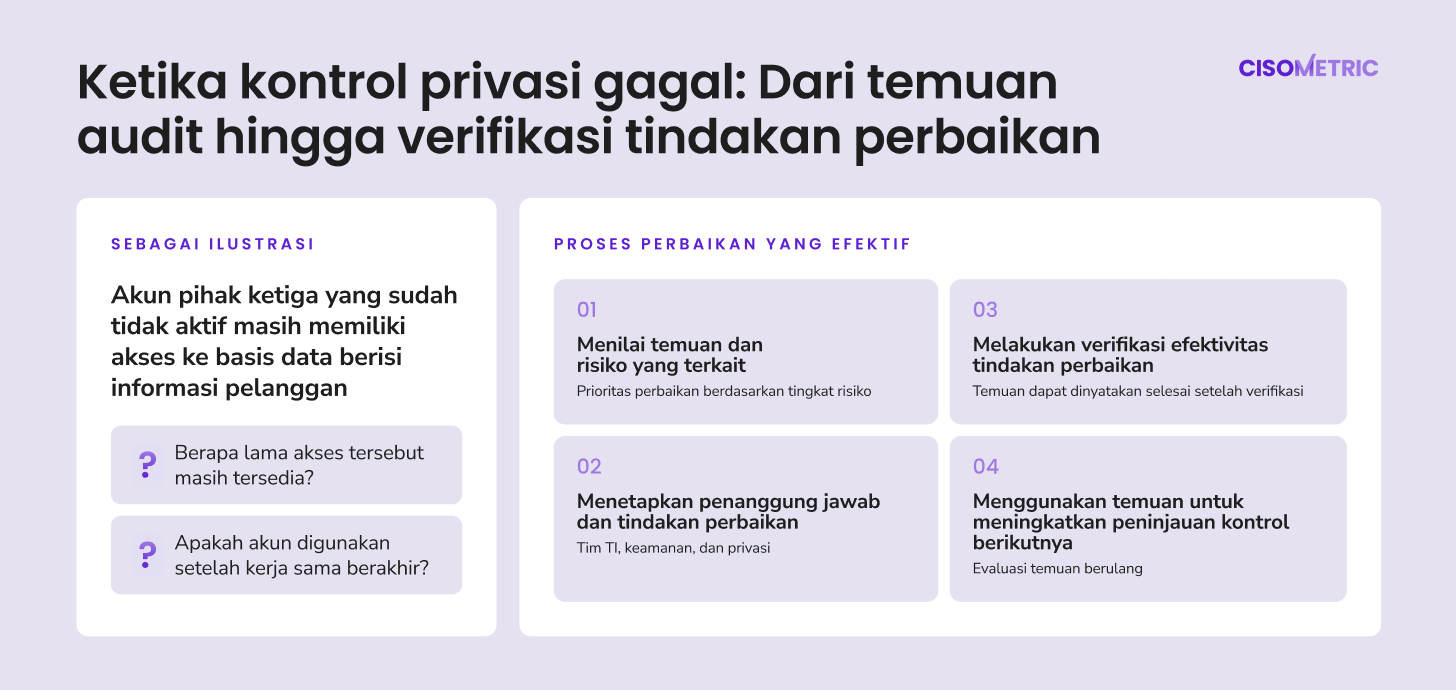
Proses perbaikan yang efektif perlu mencakup beberapa tahap berikut:
Perusahaan perlu mengevaluasi bentuk kegagalan kontrol yang terjadi, Data Pribadi yang berpotensi terdampak, serta konsekuensi yang mungkin timbul akibat kondisi tersebut.
Jika relevan, penilaian juga perlu mempertimbangkan sensitivitas data, lamanya kelemahan berlangsung, catatan aktivitas yang tersedia, serta apakah temuan tersebut membutuhkan investigasi insiden lebih lanjut.
Dengan demikian, prioritas perbaikan dapat ditentukan berdasarkan tingkat risiko, tanpa memperlakukan seluruh temuan kepatuhan seolah memiliki urgensi yang sama.
Setiap temuan membutuhkan penanggung jawab yang jelas, tindakan korektif yang telah ditetapkan, serta target penyelesaian yang sesuai.
Dalam contoh kegagalan kontrol akses sebelumnya, tim TI atau pengelola identitas dapat bertanggung jawab untuk mencabut hak akses, sementara tim keamanan menginvestigasi aktivitas penggunaan akun yang relevan. Tim privasi dapat menilai implikasinya terhadap perlindungan Data Pribadi dan mengkoordinasikan kebutuhan tambahan apabila diperlukan.
Akar permasalahan juga mungkin mengharuskan perusahaan memperbaiki prosedur penghentian akses (offboarding) atau integrasi antara pengelolaan penyedia layanan dan administrasi identitas.
Menyelesaikan perbaikan tidak secara otomatis membuktikan bahwa kelemahan yang mendasarinya telah teratasi. Perusahaan perlu melakukan verifikasi apakah akses akun berhasil dicabut, apakah masih terdapat jalur akses lain yang terkait, serta apakah prosedur yang telah diperbarui mampu mencegah kegagalan serupa.
Bukti pendukung dapat berupa catatan hak akses terbaru, log sistem yang relevan, hasil peninjauan akses yang telah diselesaikan, serta hasil pengujian yang menunjukkan bahwa tindakan korektif berfungsi sesuai tujuan.
Temuan baru dapat dinyatakan selesai setelah verifikasi yang diperlukan dilakukan.
Temuan yang berulang dapat menunjukkan adanya kelemahan yang lebih luas dalam kerangka kontrol organisasi. Sebagai contoh, kegagalan berulang dalam menonaktifkan akun setelah berakhirnya kerja sama dengan penyedia layanan dapat menunjukkan bahwa perusahaan belum memiliki mekanisme yang andal untuk menghubungkan perubahan hubungan kontraktual dengan pengelolaan akses.
Dalam kondisi tersebut, penyelesaian masalah pada masing-masing akun mungkin dapat mengatasi risiko akses yang masih terbuka, tetapi belum memperbaiki proses yang menyebabkan masalah tersebut muncul.
Oleh karena itu, perusahaan perlu menggunakan temuan berulang untuk mengevaluasi apakah terdapat aspek desain kontrol, pembagian tanggung jawab, frekuensi pemantauan, atau alur kerja pendukung yang harus diperbaiki.
Pendekatan ini menunjukkan perbedaan penting antara menutup temuan kepatuhan secara administratif dan memastikan bahwa risiko yang berkaitan dengan temuan tersebut telah ditangani dengan tepat.
Bagi manajemen, program perbaikan kontrol privasi perlu memberikan visibilitas terhadap temuan yang belum diselesaikan, tingkat risikonya, pihak yang bertanggung jawab, progres perbaikan, serta bukti yang mendukung penyelesaiannya.
Praktik tersebut memberikan pendekatan terstruktur untuk memperkuat efektivitas kontrol dari waktu ke waktu, terutama ketika lingkungan pemrosesan Data Pribadi dalam organisasi menjadi semakin kompleks.
Menjelang berlakunya PP 33/2026, perusahaan perlu mempertimbangkan bagaimana tanggung jawab perlindungan data pribadi dapat terus dijalankan setelah penilaian kepatuhan awal selesai dilakukan. Perubahan teknologi, aktivitas pemrosesan, dan hubungan kerja sama dengan pihak ketiga dapat menimbulkan risiko yang sebelumnya belum diperhitungkan dalam desain kontrol yang sudah diterapkan.
Mengelola perubahan tersebut membutuhkan koordinasi di seluruh perusahaan. Tim teknologi mempengaruhi arsitektur sistem dan kontrol akses, tim pengadaan serta penanggung jawab bisnis mengawasi pengaturan kerja sama dengan pihak ketiga, sementara manajemen menentukan bagaimana risiko yang ditemukan diprioritaskan dan ditangani. Sebagaimana ditekankan Ilafi, privasi perlu dipertimbangkan sejak tahap awal pengambilan keputusan bisnis dan dikelola secara berkelanjutan dalam kegiatan operasional.
Di Cisometric, Ilafi bersama tim konsultasi privasi membantu organisasi memperkuat praktik tersebut melalui penilaian kepatuhan privasi, penyusunan RoPA dan pemetaan aliran data, pendampingan DPIA, evaluasi risiko pihak ketiga, serta implementasi tata kelola privasi. Aktivitas tersebut membantu organisasi mengidentifikasi kesenjangan, menetapkan kontrol yang sesuai, dan meningkatkan proses pemantauan serta penanganan risiko privasi.
Pelajari layanan konsultasi Manajemen Data Pribadi dan Compliance Cisometric untuk mengevaluasi kesiapan organisasi Anda menghadapi PP 33/2026 dan memperkuat praktik perlindungan data pribadi seiring perkembangan operasional bisnis.
Tetap terhubung dengan Cisometric untuk mendapatkan insight seputar keamanan siber, privasi data, kepatuhan terhadap regulasi, dan keamanan digital.
LinkedIn: Cisometric
Instagram: @cisometric
YouTube: @Cisometric
Perusahaan dapat mengevaluasi efektivitas kontrol melalui pemantauan berkala, audit internal, peninjauan catatan operasional, dan pengujian terhadap proses yang relevan. Aktivitas tersebut membantu mengidentifikasi apakah kontrol masih berfungsi sesuai tujuan dan apakah terdapat kesenjangan implementasi yang membutuhkan tindakan perbaikan. Cisometric mendukung perusahaan melalui layanan penilaian kepatuhan privasi dan peninjauan tata kelola untuk membantu mengidentifikasi kelemahan dalam proses dan kontrol yang telah diterapkan.
Perusahaan perlu mengevaluasi Data Pribadi yang diproses oleh penyedia layanan, tujuan pemrosesan, pengaturan akses, lokasi penyimpanan, persyaratan kontraktual, hubungan dengan subprosesor, serta prosedur penanganan insiden. Risiko yang relevan juga perlu dinilai kembali ketika terdapat perubahan dalam pengaturan kerja sama. Melalui layanan konsultasi Manajemen Data Pribadi, Cisometric dapat membantu perusahaan meninjau pengaturan pemrosesan oleh pihak ketiga, mengidentifikasi kesenjangan akuntabilitas, dan memperkuat tata kelola penyedia layanan.
Profesional privasi perlu dilibatkan sejak tahap awal agar tujuan pemrosesan, dasar hukum, aliran data, dan potensi risiko dapat dievaluasi sebelum keputusan utama terkait implementasi ditetapkan. Hal ini sangat penting untuk aktivitas pemrosesan berisiko tinggi serta pengaturan kerjasama baru dengan pihak ketiga. DPO dan tim konsultasi privasi Cisometric dapat membantu perusahaan mengintegrasikan penilaian privasi ke dalam peninjauan teknologi, perencanaan bisnis, dan proses persetujuan yang relevan.
Perusahaan perlu memprioritaskan RoPA dan pemetaan aliran data, kebijakan dan prosedur, pengelolaan hak Subjek Data Pribadi, pengelolaan risiko privasi dan insiden, serta penilaian pihak ketiga. Peninjauan perlu mengevaluasi bagaimana kelima area tersebut dijalankan dan mengidentifikasi kesenjangan yang membutuhkan tindakan korektif. Cisometric dapat membantu perusahaan Anda melakukan penilaian kesiapan, menentukan prioritas perbaikan, dan memperkuat proses tata kelola yang mendukung kepatuhan terhadap PP 33/2026.
PP 33/2026 akan berlaku pada 16 Januari 2027. Ketahui apa saja bukti compliance, risiko manajemen data privasi, dan langkah yang perlu disia...
AI Governance refers to the processes, standards, policies, and controls that help ensure AI systems are developed and used safely, ethicall...
In August 2025, a young woman from Makassar known publicly as NR reported her ex-husband to the police on allegations of sexual violence. As...
Cari Artikel Berdasarkan Kategori
Kami menggunakan cookie untuk meningkatkan pengalaman menjelajah, menganalisis lalu lintas situs, dan menyajikan konten yang relevan. Pilih cookie mana yang Anda izinkan. Kebijakan Privasi