Sebelum Insiden Terjadi: Bagaimana DevSecOps Cisometric Membangun Kesiapan SOC untuk Merespons Insiden
Pelajari bagaimana DevSecOps membantu membangun kesiapan SOC untuk merespons insiden melalui telemetry, akses, playbook, dan kontrol keamana...
Oleh Cisometric, Diterbitkan pada Oktober 29, 2026
Perusahaan Anda mungkin telah memiliki kebijakan privasi yang komprehensif, prosedur perlindungan data yang terdokumentasi, serta personel yang bertanggung jawab atas kepatuhan. Namun, ketika pelanggan menarik persetujuan atas pemrosesan Data Pribadinya, apakah Anda dapat memastikan bahwa perubahan tersebut telah diterapkan di seluruh sistem internal dan platform pihak ketiga yang digunakan?
Pertanyaan ini menggambarkan tantangan yang semakin relevan dalam tata kelola perlindungan data pribadi. Prosedur yang terdokumentasi memberikan kerangka kerja untuk memenuhi kewajiban kepatuhan, tetapi efektivitasnya bergantung pada bagaimana prosedur tersebut diterapkan dalam proses bisnis, aplikasi, dan pengaturan pemrosesan data oleh pihak eksternal.
Kehadiran Peraturan Pemerintah Nomor 33 Tahun 2026 (PP 33/2026) semakin memperjelas tanggung jawab operasional tersebut. Ditetapkan pada 16 Juli 2026 dan dijadwalkan untuk mulai berlaku pada 16 Januari 2027, peraturan ini memberikan ketentuan pelaksanaan yang lebih terperinci atas Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP).
Cakupannya meliputi pemrosesan Data Pribadi, hak Subjek Data Pribadi, penilaian risiko privasi, pemberitahuan insiden, pemrosesan data oleh pihak ketiga, hingga akuntabilitas terhadap ketentuan regulasi.
Ilafi Firsta Putri, CIPP/E (Certified Information Privacy Professional/Europe), selaku Data Protection Officer (DPO) di Cisometric, membagikan pandangannya mengenai implikasi peraturan tersebut.
Ilafi bertanggung jawab atas praktik perlindungan data pribadi internal Cisometric sekaligus memberikan konsultasi kepada berbagai organisasi terkait implementasi privasi, ISO/IEC 27701, penilaian kepatuhan, pencatatan aktivitas pemrosesan data atau Records of Processing Activities (RoPA), penilaian dampak perlindungan data pribadi atau Data Protection Impact Assessments (DPIA), serta pemetaan aliran data.
Melalui pengalamannya sebagai konsultan, Ilafi menemukan bahwa organisasi kerap memiliki dokumentasi privasi tanpa mengevaluasi secara menyeluruh bagaimana ketentuan tersebut dijalankan dalam praktik. Menurutnya, PP 33/2026 semakin menegaskan perubahan penting dalam cara organisasi menilai kesiapan kepatuhannya.
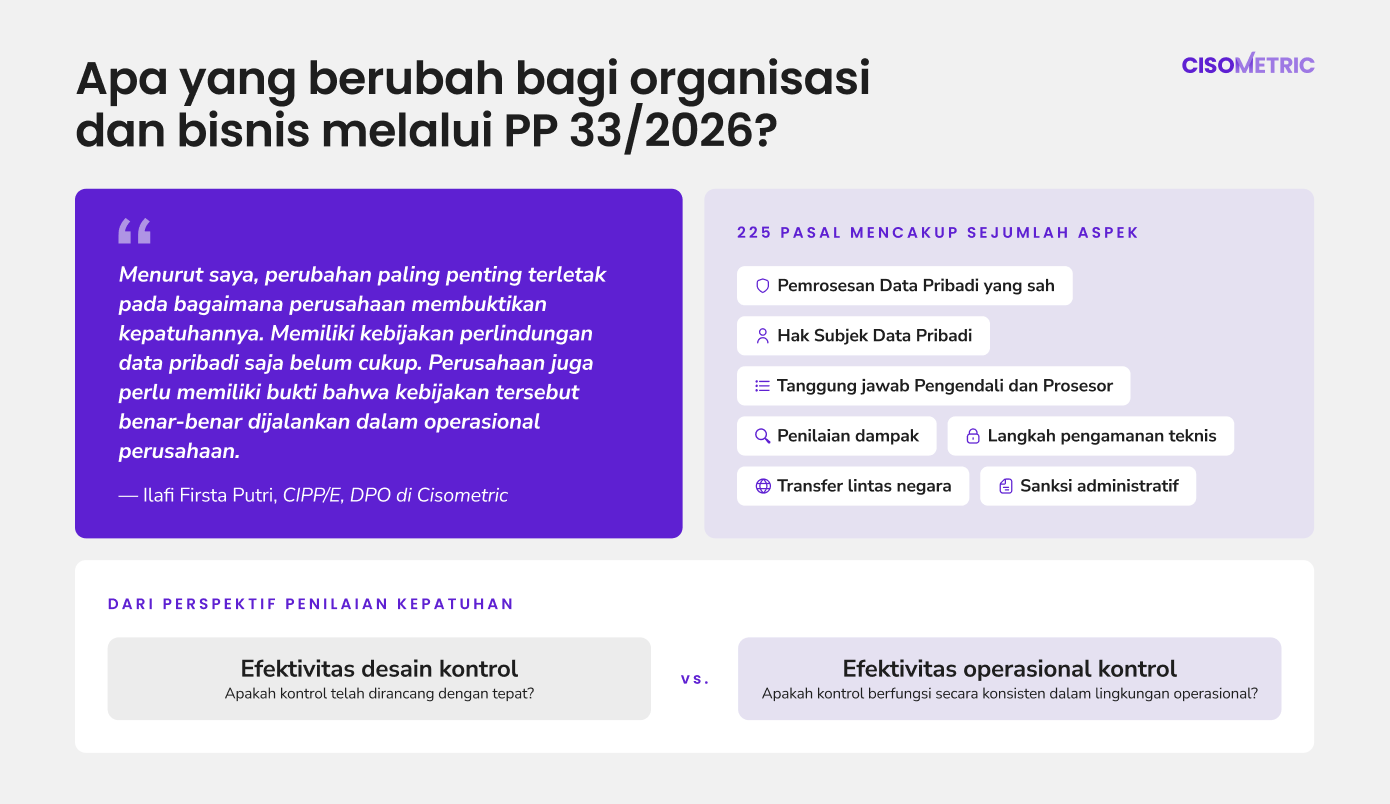
"Menurut saya, perubahan paling penting terletak pada bagaimana perusahaan membuktikan kepatuhannya. Memiliki kebijakan perlindungan data pribadi saja belum cukup. Perusahaan juga perlu memiliki bukti bahwa kebijakan tersebut benar-benar dijalankan dalam operasional perusahaan."
Perspektif ini memunculkan satu pertanyaan penting bagi para manajemen, tim privasi, dan profesional keamanan: Jika organisasi Anda diminta untuk menunjukkan bukti kepatuhan hari ini, apakah bukti dari kegiatan operasional Anda dapat mendukung apa yang dinyatakan dalam kebijakan?
PP 33/2026 menegaskan pentingnya pembuktian bahwa ketentuan perlindungan data pribadi telah diterapkan dalam kegiatan operasional sehari-hari
Bukti kepatuhan perlu mencerminkan aktivitas pemrosesan yang sebenarnya, efektivitas kontrol, dan keputusan yang terdokumentasi
Kesiapan penanganan insiden membutuhkan prosedur investigasi, eskalasi, dan pemberitahuan yang dapat diandalkan
Pemrosesan data oleh pihak ketiga menimbulkan risiko akuntabilitas yang membutuhkan pengawasan berkelanjutan
Pemetaan data yang akurat dan penilaian risiko privasi sejak tahap awal merupakan fondasi kepatuhan operasional
PP 33/2026 memberikan ketentuan pelaksanaan yang lebih terperinci atas berbagai kewajiban yang telah ditetapkan dalam UU PDP. Dengan 225 pasal, peraturan ini mencakup sejumlah aspek, antara lain:
Pemrosesan Data Pribadi yang sah
Hak Subjek Data Pribadi
Tanggung jawab Pengendali dan Prosesor Data Pribadi
Penilaian dampak perlindungan data pribadi
Langkah pengamanan teknis
Transfer Data Pribadi lintas negara
Sanksi administratif
UU PDP telah menetapkan landasan hukum perlindungan data pribadi di Indonesia, sedangkan PP 33/2026 memberikan ketentuan prosedural yang lebih spesifik.
Perusahaan yang sebelumnya berfokus pada pemahaman regulasi dan penyusunan dokumentasi tata kelola kini perlu mengevaluasi apakah proses dan kontrol yang telah dimiliki mampu memenuhi ketentuan tersebut.
Beberapa pasal menunjukkan bagaimana kewajiban ini berkaitan langsung dengan kegiatan operasional.
Pasal 74 mengatur pencatatan aktivitas pemrosesan Data Pribadi, Pasal 120 menetapkan ketentuan penilaian dampak untuk pemrosesan berisiko tinggi, sedangkan Pasal 123 mengatur langkah pengamanan teknis dan operasional, termasuk enkripsi, pseudonimisasi, ketahanan sistem, dan evaluasi berkala.
Ketentuan tersebut menghubungkan tata kelola privasi secara langsung dengan arsitektur pada sistem, kontrol keamanan, dan operasional bisnis. Sebagai contoh, kebijakan retensi data perlu didukung oleh pengelolaan siklus hidup data yang sesuai. Begitu pula dengan kebijakan kontrol akses, yang harus tercermin dalam konfigurasi hak akses, pengelolaan akses istimewa, serta mekanisme peninjauan hak akses secara berkala.
Dari perspektif penilaian kepatuhan, terdapat perbedaan penting antara efektivitas desain kontrol (control design effectiveness) dan efektivitas operasional kontrol (control operating effectiveness). Efektivitas desain menilai apakah suatu kontrol telah dirancang dengan tepat untuk memenuhi persyaratan atau menangani risiko yang teridentifikasi. Sementara itu, efektivitas operasional menilai apakah kontrol tersebut berfungsi secara konsisten dalam lingkungan operasional organisasi.
Sebuah perusahaan mungkin telah memiliki kebijakan enkripsi, tetapi efektivitasnya tetap bergantung pada keputusan implementasi yang mencakup pengelolaan kunci kriptografi, pembatasan akses, serta pengamanan Data Pribadi di berbagai sistem terkait. Oleh karena itu, pembuktian kepatuhan membutuhkan visibilitas terhadap kontrol yang diterapkan sekaligus bukti yang mendukung pelaksanaannya.
Bukti kepatuhan atau compliance harus dapat ditelusuri kembali ke aktivitas pemrosesan Data Pribadi yang sebenarnya. Bergantung pada ketentuan yang berlaku, bukti tersebut dapat berupa catatan sistem, dokumen penilaian, log operasional, riwayat persetujuan, atau dokumentasi tindakan perbaikan yang telah diselesaikan.
Ilafi mengidentifikasi beberapa sumber bukti penting, termasuk RoPA, DPIA, catatan persetujuan, log permintaan Subjek Data Pribadi, catatan insiden, dan penilaian pihak ketiga. Namun, nilai dari dokumen-dokumen tersebut bergantung pada akurasi dan kesesuaiannya dengan kondisi operasional organisasi saat ini.
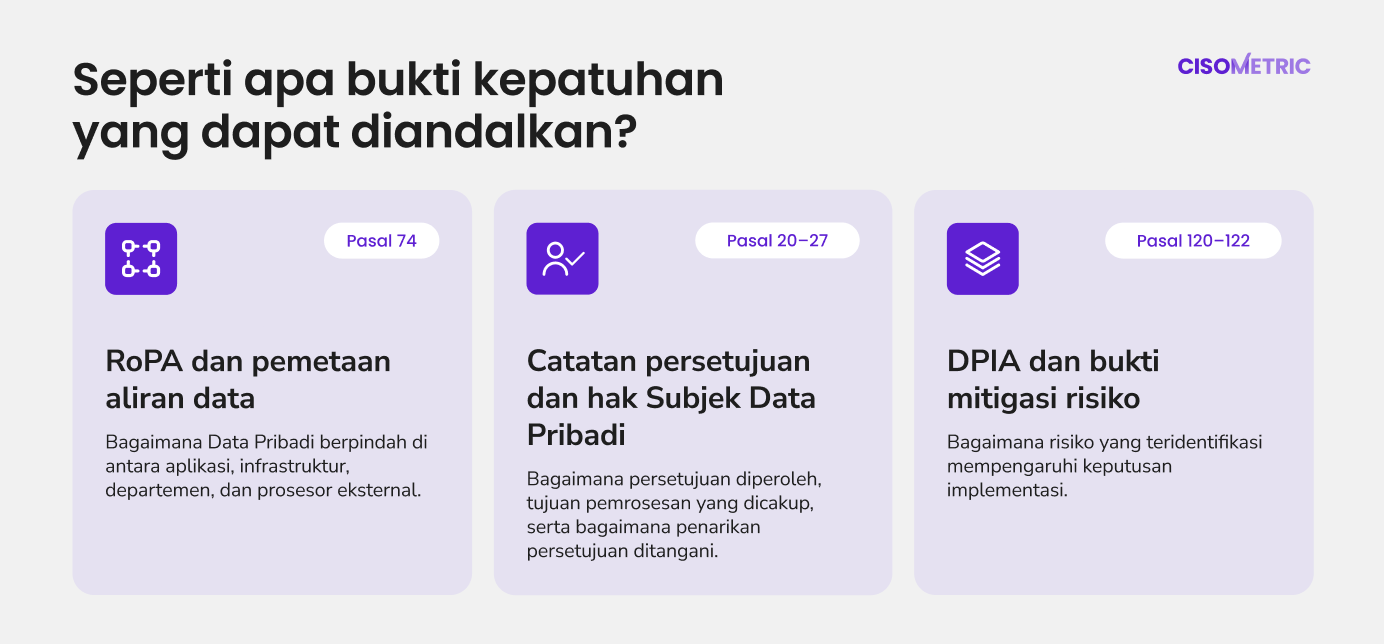
Berikut adalah beberapa area yang menunjukkan bagaimana organisasi dapat menjaga bukti kepatuhan yang andal dalam berbagai aktivitas perlindungan data pribadi:
RoPA (Record of Processing Activities) menyediakan pencatatan terstruktur mengenai aktivitas pemrosesan Data Pribadi. Sementara itu, pemetaan aliran data (data flow mapping) membantu organisasi memahami bagaimana Data Pribadi berpindah di antara aplikasi, infrastruktur, departemen, dan prosesor eksternal.
Berdasarkan Pasal 74 PP 33/2026, Pengendali Data Pribadi wajib memelihara catatan aktivitas pemrosesan yang memuat informasi tertentu mengenai kegiatan tersebut, termasuk aliran data yang relevan.
Bagi organisasi yang beroperasi di berbagai lingkungan teknologi, menjaga akurasi pencatatan dapat menjadi tantangan tersendiri. Integrasi sistem baru, migrasi ke infrastruktur cloud, atau perubahan pengaturan kerja sama dengan penyedia layanan dapat menambah aktivitas pemrosesan yang belum tercantum dalam dokumentasi sebelumnya.
Catatan pemrosesan yang tidak diperbarui dapat mempengaruhi kemampuan organisasi dalam memenuhi permintaan Subjek Data Pribadi, menilai risiko pihak ketiga, atau menentukan cakupan sebuah insiden. Oleh karena itu, pemeliharaan RoPA membutuhkan koordinasi dengan tim yang bertanggung jawab atas penambahan maupun perubahan aktivitas pemrosesan data.
Ketika persetujuan digunakan sebagai dasar hukum pemrosesan, organisasi perlu memiliki catatan yang menunjukkan bagaimana persetujuan diperoleh, tujuan pemrosesan yang dicakup, serta bagaimana permintaan penarikan persetujuan ditangani.
Tantangan operasionalnya adalah memastikan bahwa keputusan terkait persetujuan benar-benar diterapkan di seluruh sistem yang relevan. Sebagai contoh, ketika seseorang menarik persetujuan untuk aktivitas pemasaran, perusahaan perlu memastikan apakah pemrosesan yang bergantung pada persetujuan tersebut telah dihentikan, termasuk pada platform eksternal yang terlibat. Jika terdapat dasar hukum pemrosesan lain atau kewajiban retensi yang masih berlaku, hal tersebut perlu dievaluasi secara terpisah.
Permintaan Subjek Data Pribadi juga membutuhkan pencatatan yang dapat ditelusuri. Pasal 20–27 PP 33/2026 mengatur prosedur pengajuan, verifikasi, dan penanganan permintaan tersebut.
Riwayat permintaan yang dapat diandalkan seharusnya memungkinkan organisasi mengetahui kapan permintaan diterima, bagaimana permintaan dinilai, tindakan apa yang telah dilakukan, serta apakah respons yang diberikan telah memenuhi ketentuan yang berlaku. Apabila penyelesaiannya melibatkan beberapa sistem atau departemen, catatan tersebut juga perlu didukung oleh bukti bahwa tindakan yang dinyatakan selesai benar-benar telah dilaksanakan.
Untuk pemrosesan berisiko tinggi, DPIA (Data Protection Impact Assessment) menyediakan bukti terdokumentasi mengenai bagaimana organisasi mengevaluasi risiko privasi sebelum aktivitas pemrosesan terkait dilaksanakan.
Berdasarkan Pasal 120–122 PP 33/2026, ketentuan DPIA mencakup penilaian terhadap tujuan pemrosesan, kebutuhan, proporsionalitas, potensi risiko, dan langkah perlindungan yang diterapkan.
Penilaian yang efektif seharusnya dapat menunjukkan bagaimana risiko yang teridentifikasi mempengaruhi keputusan implementasi. Sebagai contoh, apabila DPIA menemukan risiko akibat pemberian hak akses yang berlebihan, organisasi perlu dapat menunjukkan apakah pembatasan akses telah diterapkan dan bagaimana efektivitasnya dievaluasi.
Hal ini menjadikan hubungan antara hasil penilaian dan penerapan langkah mitigasi sangatlah penting. DPIA yang mengidentifikasi risiko tanpa disertai keputusan atau tindakan mitigasi dapat memberikan gambaran yang belum lengkap mengenai bagaimana risiko tersebut dikelola.
Salah satu ketentuan operasional yang paling menantang dalam PP 33/2026 berkaitan dengan pemberitahuan Kegagalan Perlindungan Data Pribadi.
Pasal 114 menetapkan kewajiban pemberitahuan dalam waktu 3 × 24 jam kepada Subjek Data Pribadi yang terdampak dan lembaga yang berwenang. Perhitungan waktu tersebut dimulai sejak kegagalan diketahui berdasarkan kondisi yang ditentukan dalam peraturan.
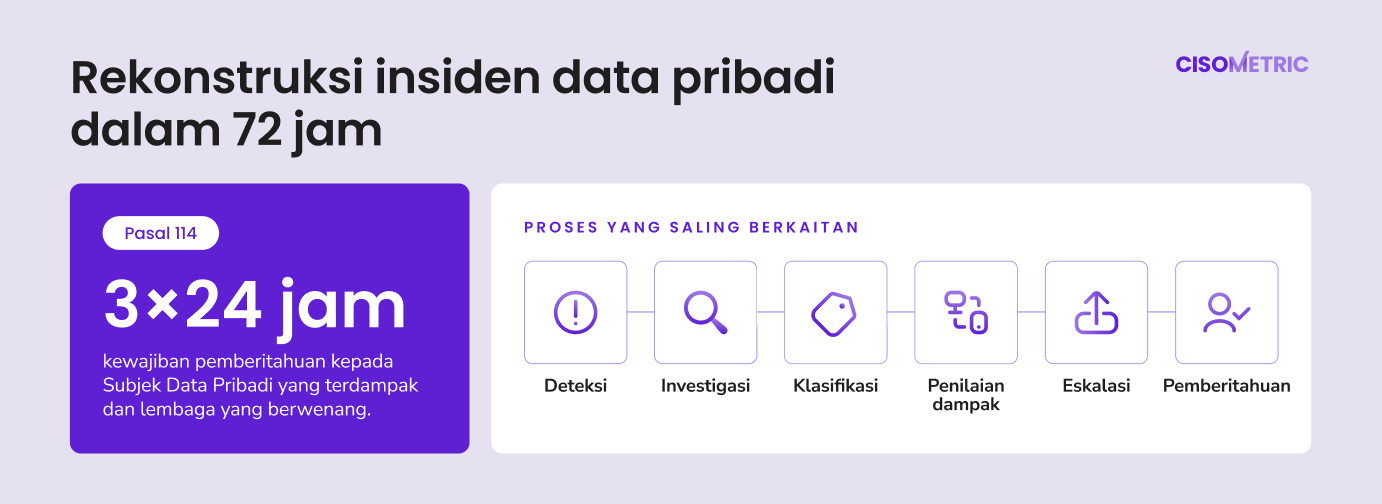
Bagi tim keamanan siber dan privasi, pemenuhan kewajiban ini melibatkan beberapa proses yang saling berkaitan, mulai dari deteksi insiden, investigasi, klasifikasi, penilaian dampak, eskalasi, hingga pemberitahuan.
Munculnya sebuah security alert belum tentu menunjukkan bahwa Kegagalan Perlindungan Data Pribadi telah terjadi. Analis keamanan perlu mengevaluasi bukti yang tersedia, menentukan apakah aktivitas tersebut merupakan false positive, percobaan serangan yang tidak berhasil, atau insiden yang telah terkonfirmasi, serta memastikan apakah Data Pribadi telah terdampak.
Perlu diperhatikan bahwa Kegagalan Perlindungan Data Pribadi tidak terbatas pada pengungkapan atau eksfiltrasi data tanpa izin. PP 33/2026 juga mencakup kegagalan yang melibatkan perubahan tanpa izin, perusakan, kehilangan, serta hilangnya akses terhadap Data Pribadi.
Bayangkan sebuah insiden ransomware yang mengganggu akses terhadap catatan pelanggan. Tim Security Operations Center (SOC) mungkin akan memprioritaskan pembatasan dampak insiden (containment), identifikasi sistem yang terdampak, dan pemulihan. Di sisi lain, tim privasi perlu menilai bentuk Kegagalan Perlindungan Data Pribadi yang terjadi, potensi konsekuensinya bagi Subjek Data Pribadi, serta kewajiban pemberitahuan yang berlaku.
Penilaian tersebut membutuhkan koordinasi antara tim operasional keamanan siber, DPO, tim hukum, dan manajemen. Organisasi juga perlu menyimpan bukti yang memadai untuk menetapkan kronologi insiden, mendokumentasikan keputusan klasifikasi, serta mendukung tindakan yang telah dilakukan.
Terdapat beberapa pertanyaan yang perlu dievaluasi ketika melakukan pengujian respons insiden (incident response testing):
Apakah analis keamanan dapat mengidentifikasi Data Pribadi dan aktivitas pemrosesan yang terdampak melalui telemetri serta catatan sistem yang tersedia?
Apakah penilaian tingkat keparahan insiden (incident severity) dan kriteria eskalasi telah selaras dengan kewajiban pelaporan terkait privasi?
Apakah organisasi dapat menentukan kapan kegagalan mulai diketahui dan mendokumentasikan dasar pengambilan keputusan terkait pemberitahuan?
Apakah tanggung jawab untuk komunikasi kepada regulator, penyimpanan bukti, dan tindakan perbaikan telah ditetapkan dengan jelas?
Efektivitas kerangka kerja respons insiden bergantung pada bagaimana seluruh proses tersebut berjalan dalam kondisi insiden yang sebenarnya. Pengujian secara berkala dapat membantu organisasi mengidentifikasi kelemahan dalam investigasi, eskalasi, dan penilaian kepatuhan sebelum menghadapi insiden yang wajib dilaporkan.
Seiring meningkatnya ketergantungan organisasi terhadap infrastruktur cloud, platform SaaS, dan proses bisnis yang dialihdayakan, Data Pribadi semakin sering berpindah melintasi berbagai sistem yang dikelola oleh pihak eksternal.
Menurut Ilafi, pemrosesan oleh pihak ketiga merupakan salah satu area dengan kesenjangan akuntabilitas paling signifikan yang ia temui.
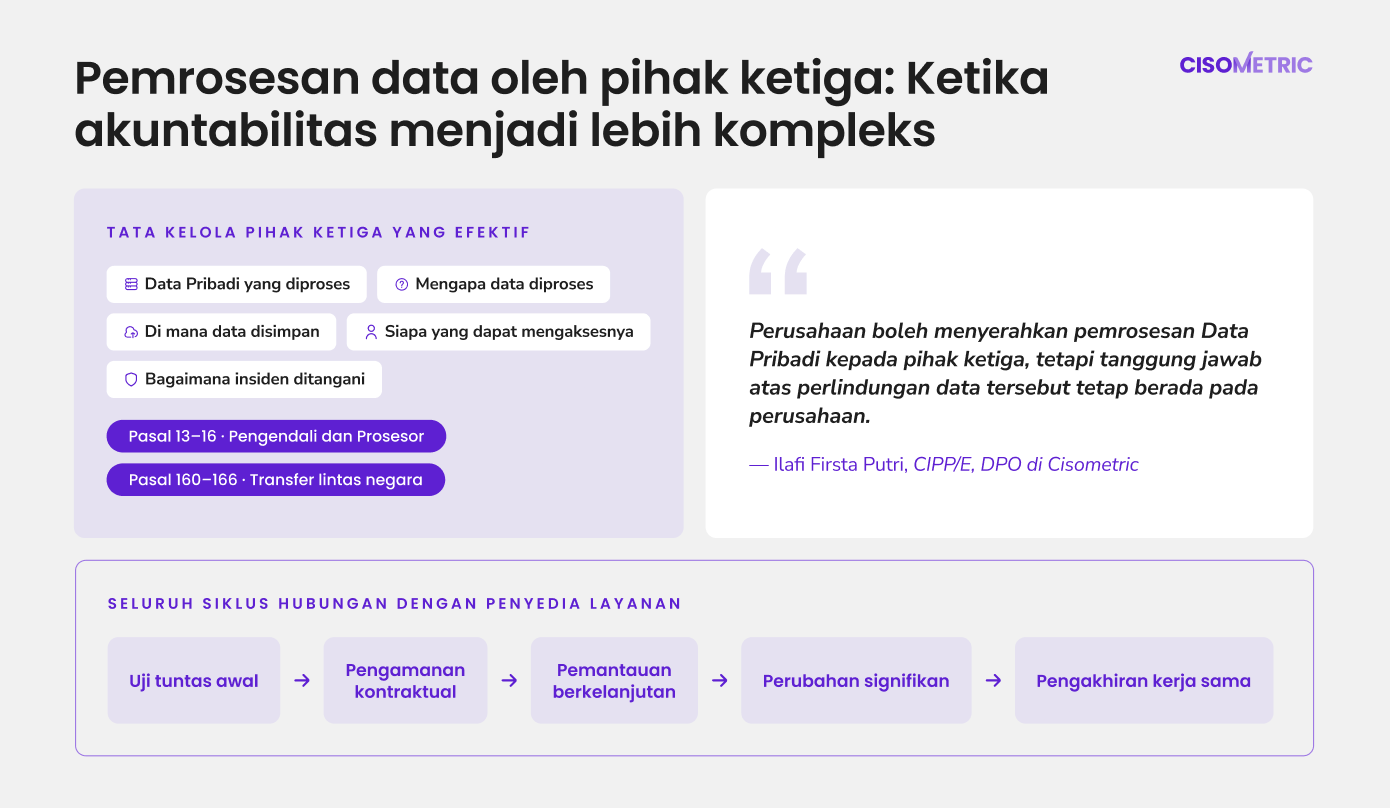
"Perusahaan boleh menyerahkan pemrosesan Data Pribadi kepada pihak ketiga, tetapi tanggung jawab atas perlindungan data tersebut tetap berada pada perusahaan."
Organisasi terkadang beranggapan bahwa tanggung jawab perlindungan Data Pribadi ikut berpindah kepada penyedia layanan ketika aktivitas pemrosesan dialihdayakan. Namun, apabila penyedia layanan memproses Data Pribadi atas nama Pengendali Data Pribadi, pengendali tetap bertanggung jawab atas pemrosesan tersebut sesuai dengan ketentuan hukum yang berlaku.
PP 33/2026 memberikan ketentuan yang lebih terperinci mengenai hubungan antara Pengendali dan Prosesor Data Pribadi melalui Pasal 13–16. Ketentuan ini mencakup perjanjian yang mengatur aktivitas pemrosesan, tanggung jawab masing-masing pihak, mekanisme pengawasan, serta persyaratan pelibatan subprosesor.
Bagi Ilafi, tata kelola pihak ketiga yang efektif juga membutuhkan visibilitas terhadap Data Pribadi apa saja yang diproses oleh penyedia layanan, mengapa data tersebut diproses, di mana data disimpan, siapa yang dapat mengaksesnya, dan bagaimana insiden ditangani.
Hal-hal tersebut menjadi semakin relevan ketika penyedia layanan melibatkan subprosesor baru, mengubah infrastrukturnya, atau memindahkan lokasi pemrosesan Data Pribadi. Tanpa penilaian dan pemantauan berkelanjutan, catatan pemrosesan serta evaluasi risiko organisasi mungkin tidak lagi mencerminkan kondisi risiko yang sebenarnya.
Transfer Data Pribadi lintas negara juga membawa persyaratan tambahan. Pasal 160–166 PP 33/2026 mengatur ketentuan transfer Data Pribadi ke luar wilayah Indonesia, termasuk penilaian terhadap pengaturan transfer, pihak penerima, risiko terkait, dan mekanisme perlindungan yang berlaku.
Bagi organisasi yang menggunakan layanan cloud dan SaaS internasional, ketentuan ini membutuhkan pemahaman yang jelas mengenai pengaturan pemrosesan data. Lokasi basis data utama mungkin hanya memberikan sebagian gambaran, mengingat Data Pribadi juga dapat diakses, direplikasi, atau diproses melalui pihak maupun yurisdiksi lain.
Oleh karena itu, program tata kelola pihak ketiga yang dapat diandalkan perlu mencakup seluruh siklus hubungan dengan penyedia layanan, mulai dari uji tuntas (due diligence) awal dan pengamanan kontraktual hingga pemantauan berkelanjutan, perubahan signifikan, dan pengakhiran kerja sama.
PP 33/2026 juga menetapkan ketentuan yang lebih terperinci untuk aktivitas pemrosesan yang berpotensi menimbulkan risiko tinggi bagi Subjek Data Pribadi.
Pasal 120 mewajibkan DPIA sebelum dilaksanakannya aktivitas pemrosesan yang memenuhi kriteria risiko tinggi sebagaimana ditetapkan dalam peraturan. Kriteria tersebut mencakup bentuk pengambilan keputusan otomatis tertentu, evaluasi atau pemantauan sistematis, pemrosesan skala besar, pemrosesan kategori Data Pribadi tertentu, serta penggunaan teknologi baru. Bagian penjelasan peraturan juga menyebut AI (artificial intelligence) dan machine learning sebagai beberapa contoh teknologi baru yang relevan.
Sebagai contoh, sebuah perusahaan jasa keuangan sedang mengembangkan sistem penilaian risiko pelanggan secara otomatis (automated customer risk-scoring system). Platform tersebut menggabungkan catatan transaksi, informasi perilaku, dan atribut pelanggan lainnya untuk mendukung pengambilan keputusan yang dapat berdampak signifikan terhadap individu.
Dalam kondisi tersebut, DPIA mungkin perlu mengevaluasi:
Apakah data yang dikumpulkan benar-benar diperlukan dan proporsional terhadap tujuan pemrosesan?
Apakah aktivitas pemrosesan berpotensi menghasilkan keputusan yang tidak akurat atau diskriminatif?
Apakah langkah pengamanan yang sesuai telah diterapkan?
Hasil penilaian tersebut dapat mempengaruhi keputusan terkait minimalisasi data, pembatasan akses, desain sistem, dan pengelolaan pemrosesan otomatis.
Namun, manfaat DPIA sangat bergantung pada kapan penilaian tersebut dilakukan.
Ilafi mencatat bahwa perusahaan terkadang melibatkan tim privasi terlalu terlambat, khususnya ketika meluncurkan produk baru atau menjalin kerja sama dengan pihak ketiga. Pada tahap tersebut, keputusan mengenai arsitektur sistem, pengumpulan data, dan pengaturan pemrosesan mungkin sudah ditetapkan, sehingga upaya perbaikan menjadi lebih kompleks.
Mengintegrasikan penilaian privasi ke dalam proses peninjauan arsitektur sistem, persetujuan proyek, dan manajemen perubahan (change management) memungkinkan risiko yang relevan dievaluasi ketika pilihan teknis maupun operasional masih tersedia.
Bagi organisasi yang telah memiliki proses tata kelola keamanan, pendekatan ini juga membuka peluang untuk menyelaraskan persyaratan privasi dengan penilaian risiko dan prosedur peninjauan teknologi yang sudah berjalan.
Pentingnya pemetaan data yang akurat dapat dilihat melalui salah satu pengalaman konsultasi Ilafi dengan salah satu klien Cisometric, yaitu sebuah perusahaan di sektor perhotelan.
Perusahaan tersebut mengalami kesulitan ketika harus menjawab pertanyaan pelanggan mengenai di mana Data Pribadi pelanggan disimpan. Meskipun perusahaan memproses informasi pelanggan sebagai bagian dari kegiatan operasionalnya, perusahaan belum memiliki RoPA dan dokumentasi aliran data yang jelas untuk mendukung jawaban yang akurat.
Selain itu, perusahaan juga belum menetapkan periode retensi data yang jelas, sehingga muncul ketidakpastian mengenai berapa lama berbagai kategori informasi pelanggan perlu disimpan.
Cisometric membantu perusahaan tersebut melalui:
Pemetaan aktivitas pemrosesan Data Pribadi
Penyusunan RoPA dan dokumentasi aliran data
Penetapan periode retensi data yang sesuai
Setelah implementasi dilakukan, perusahaan memperoleh visibilitas dan kontrol yang lebih baik terhadap aktivitas pemrosesan Data Pribadi. Perusahaan juga menjadi lebih siap dalam menjawab pertanyaan pelanggan serta menunjukkan praktik perlindungan data pribadi yang diterapkan.
Kasus ini menunjukkan adanya keterkaitan mendasar antara visibilitas data dan tata kelola perlindungan data pribadi. Tanpa pemahaman yang akurat mengenai lokasi Data Pribadi, bagaimana data berpindah antar sistem, serta pihak yang memprosesnya, organisasi dapat mengalami kesulitan dalam memenuhi kewajiban privasi yang sebenarnya telah ditetapkan.
Bagi perusahaan yang beroperasi di lingkungan teknologi yang terfragmentasi, mengatasi kesenjangan visibilitas tersebut dapat menjadi fondasi bagi pengelolaan risiko privasi dan kesiapan kepatuhan terhadap regulasi yang lebih efektif.
Dengan PP 33/2026 yang dijadwalkan mulai berlaku pada 16 Januari 2027, perusahaan perlu mengevaluasi praktik perlindungan data pribadi yang telah berjalan berdasarkan ketentuan pelaksanaan dalam peraturan tersebut.
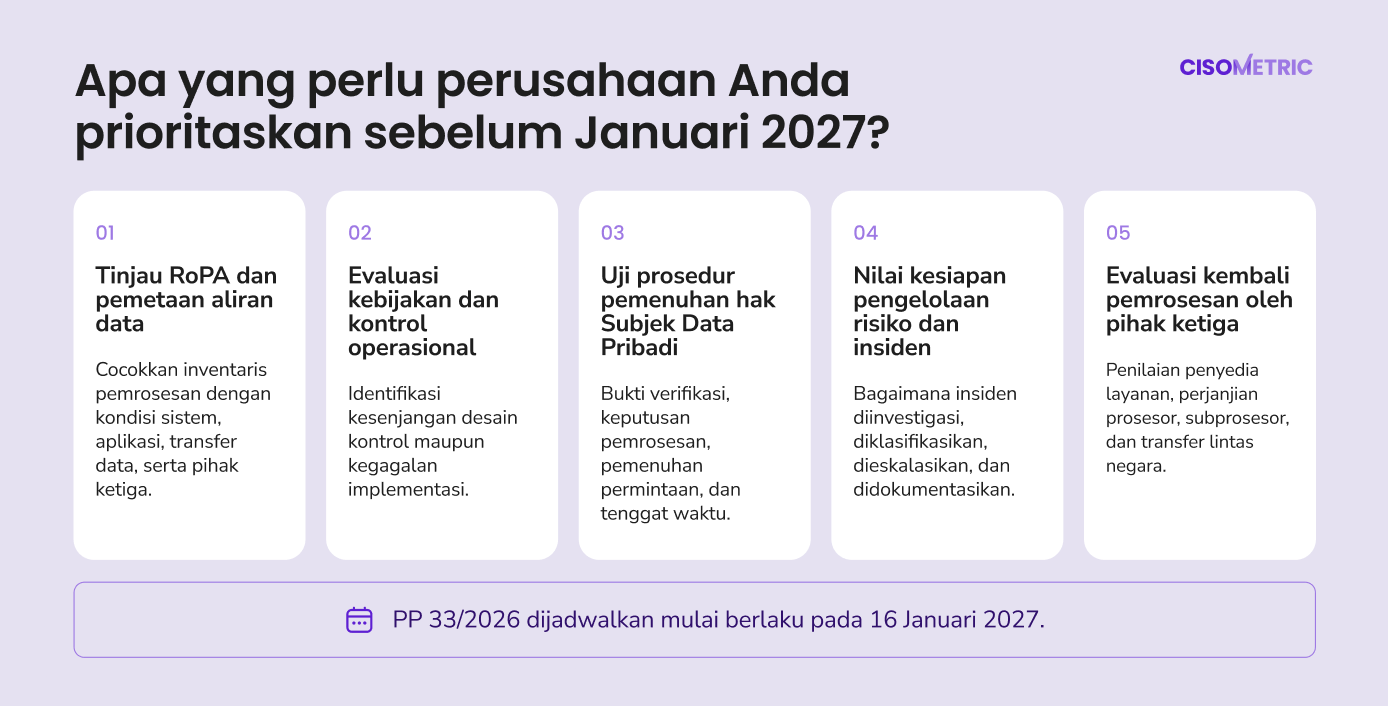
Ilafi merekomendasikan lima area prioritas dalam melakukan penilaian kesiapan awal:
Tinjau RoPA dan pemetaan aliran data
Cocokkan kembali inventaris aktivitas pemrosesan dengan kondisi sistem, aplikasi, transfer data, serta pengaturan kerja sama dengan pihak ketiga yang sebenarnya. Identifikasi aktivitas yang belum terdokumentasi atau telah mengalami perubahan sejak peninjauan terakhir.
Evaluasi kebijakan dan kontrol operasional
Periksa apakah prosedur yang terdokumentasi telah sesuai dengan konfigurasi teknis, alur kerja, dan pembagian tanggung jawab yang diterapkan. Identifikasi kesenjangan dalam desain kontrol maupun kegagalan implementasi yang membutuhkan tindakan perbaikan.
Uji prosedur pemenuhan hak Subjek Data Pribadi
Tinjau permintaan yang telah diselesaikan untuk memastikan bahwa organisasi dapat menunjukkan bukti verifikasi, keputusan pemrosesan, pemenuhan permintaan, serta kepatuhan terhadap tenggat waktu yang berlaku.
Nilai kesiapan pengelolaan risiko dan insiden
Identifikasi aktivitas pemrosesan yang memerlukan DPIA dan uji bagaimana insiden perlindungan data pribadi diinvestigasi, diklasifikasikan, dieskalasikan, dan didokumentasikan.
Evaluasi kembali pengaturan pemrosesan oleh pihak ketiga
Tinjau penilaian penyedia layanan, perjanjian dengan prosesor, hubungan dengan subprosesor, serta transfer Data Pribadi lintas negara untuk mengidentifikasi kesenjangan dalam pengawasan dan akuntabilitas.
Seluruh penilaian tersebut perlu menghasilkan prioritas perbaikan yang jelas, pembagian tanggung jawab, dan mekanisme pemantauan progres. Manajemen kemudian dapat menggunakan audit internal, peninjauan berkala, dan catatan operasional untuk mengevaluasi apakah perbaikan yang dilakukan tetap efektif seiring perubahan proses bisnis dan lingkungan teknologi.
PP 33/2026 memberikan kejelasan yang lebih terperinci mengenai persyaratan operasional dalam kerangka perlindungan data pribadi di Indonesia. Persiapan implementasinya membutuhkan koordinasi antara fungsi tata kelola privasi, keamanan siber, IT, hukum, dan bisnis, terutama ketika aktivitas pemrosesan melibatkan berbagai sistem dan pihak ketiga.
Ilafi bersama tim konsultasi privasi Cisometric akan membantu perusahaan Anda menilai kondisi perlindungan data pribadi saat ini, mengidentifikasi kesenjangan implementasi, serta mengembangkan proses dan kontrol tata kelola yang dapat diterapkan dalam kegiatan operasional. Layanan ini mencakup penilaian kepatuhan, penyusunan RoPA dan pemetaan aliran data, pendampingan DPIA, serta implementasi pengelolaan privasi.
Berdasarkan pengalamannya, Ilafi menekankan satu prinsip yang perlu dipertimbangkan perusahaan ketika mengevaluasi kesiapan kepatuhan:
"Anda tidak bisa melindungi sesuatu yang tidak Anda ketahui."
Ia mengajak organisasi-organisasi di Indonesia untuk memulai dengan satu pertanyaan mendasar:
"Apakah kita benar-benar tahu Data Pribadi apa yang kita miliki, mengapa kita menggunakannya, dan kemana data tersebut mengalir?"
Jawaban yang akurat atas pertanyaan tersebut dapat menjadi fondasi untuk mengidentifikasi risiko privasi, menentukan kontrol yang sesuai, dan membangun akuntabilitas di sepanjang siklus hidup Data Pribadi.
Pelajari layanan konsultasi Manajemen Data Pribadi dan Compliance Cisometric untuk mengidentifikasi kesenjangan implementasi dan memperkuat tata kelola perlindungan data pribadi organisasi Anda.
Tetap terhubung dengan Cisometric untuk mendapatkan berbagai insight seputar keamanan siber, privasi data, kepatuhan terhadap regulasi, dan digital trust.
LinkedIn: Cisometric
Instagram: @cisometric
YouTube: @Cisometric
Tidak. PP 33/2026 merupakan peraturan pelaksanaan dari Undang-Undang Nomor 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP). Peraturan ini memberikan prosedur dan ketentuan yang lebih terperinci untuk melaksanakan kewajiban yang telah ditetapkan dalam UU PDP dan dijadwalkan mulai berlaku pada 16 Januari 2027.
Tim Manajemen Data Pribadi Cisometric dapat membantu perusahaan untuk mengevaluasi program kepatuhan yang telah dimiliki berdasarkan ketentuan tersebut, mengidentifikasi kesenjangan implementasi, serta menentukan prioritas perbaikan yang diperlukan.
Tidak. Pasal 142 menetapkan kriteria khusus yang mewajibkan penunjukan pejabat atau petugas yang melaksanakan fungsi perlindungan data pribadi, termasuk aktivitas pemrosesan tertentu untuk kepentingan pelayanan publik, pemantauan Data Pribadi secara teratur dan sistematis dalam skala besar, serta pemrosesan kategori Data Pribadi tertentu dalam skala besar.
Perusahaan perlu mengevaluasi apakah aktivitas pemrosesannya memenuhi kriteria yang berlaku. DPO dan tim konsultasi privasi Cisometric dapat membantu organisasi menilai kebutuhan tata kelolanya, menetapkan tanggung jawab yang relevan, serta memperkuat praktik perlindungan data pribadi.
Tidak secara otomatis. Kewajiban DPIA bergantung pada apakah aktivitas pemrosesan memenuhi kriteria risiko tinggi berdasarkan Pasal 120, yang mencakup bentuk pengambilan keputusan otomatis tertentu, pemantauan sistematis, pemrosesan skala besar, dan penggunaan teknologi baru.
Perusahaan yang mengembangkan aplikasi AI untuk memproses Data Pribadi perlu mengevaluasi kriteria tersebut sebelum implementasi. Cisometric mendukung pelaksanaan DPIA dengan membantu perusahaan Anda mengidentifikasi risiko privasi, menilai aktivitas pemrosesan, dan menetapkan langkah mitigasi yang sesuai.
Berdasarkan Pasal 114, periode pemberitahuan dihitung sejak Kegagalan Perlindungan Data Pribadi diketahui sesuai dengan kondisi yang ditentukan dalam peraturan. Munculnya security alert belum tentu menunjukkan bahwa telah terjadi kegagalan yang wajib dilaporkan. Oleh karena itu, investigasi, klasifikasi, dan dokumentasi insiden menjadi sangat penting. Melalui kapabilitas keamanan siber dan privasi data, Cisometric dapat membantu perusahaan untuk memperkuat koordinasi antara investigasi keamanan, penilaian dampak terhadap privasi, dan prosedur eskalasi insiden.
PP 33/2026 mengatur sanksi administratif berupa peringatan tertulis, penghentian sementara kegiatan pemrosesan, penghapusan atau pemusnahan Data Pribadi, serta denda administratif. Pasal 185 menetapkan denda administratif paling tinggi 2% dari pendapatan atau penerimaan tahunan, dengan mempertimbangkan kriteria penilaian yang berlaku.
Melalui layanan penilaian kepatuhan dan konsultasi tata kelola privasi, Cisometric membantu organisasi mengidentifikasi kelemahan dalam praktik perlindungan data pribadi serta mengembangkan langkah perbaikan untuk menangani risiko ketidakpatuhan.
Artikel Rekomendasi
Pelajari bagaimana DevSecOps membantu membangun kesiapan SOC untuk merespons insiden melalui telemetry, akses, playbook, dan kontrol keamana...
Bagaimana ancaman berbasis AI mengubah operasional SOC? Simak perkembangan terbaru dan kapabilitas deteksi, investigasi, serta respons yang...

Panduan teknis membedah batas ukur MTTD dan MTTR, blindspot validasi triage analis, risiko under-classification SLA, dan kapasitas respons a...
Cari Artikel Berdasarkan Kategori
Kami menggunakan cookie untuk meningkatkan pengalaman menjelajah, menganalisis lalu lintas situs, dan menyajikan konten yang relevan. Pilih cookie mana yang Anda izinkan. Kebijakan Privasi