Sebelum Insiden Terjadi: Bagaimana DevSecOps Cisometric Membangun Kesiapan SOC untuk Merespons Insiden
Pelajari bagaimana DevSecOps membantu membangun kesiapan SOC untuk merespons insiden melalui telemetry, akses, playbook, dan kontrol keamana...
Oleh Cisometric, Diterbitkan pada Oktober 7, 2026
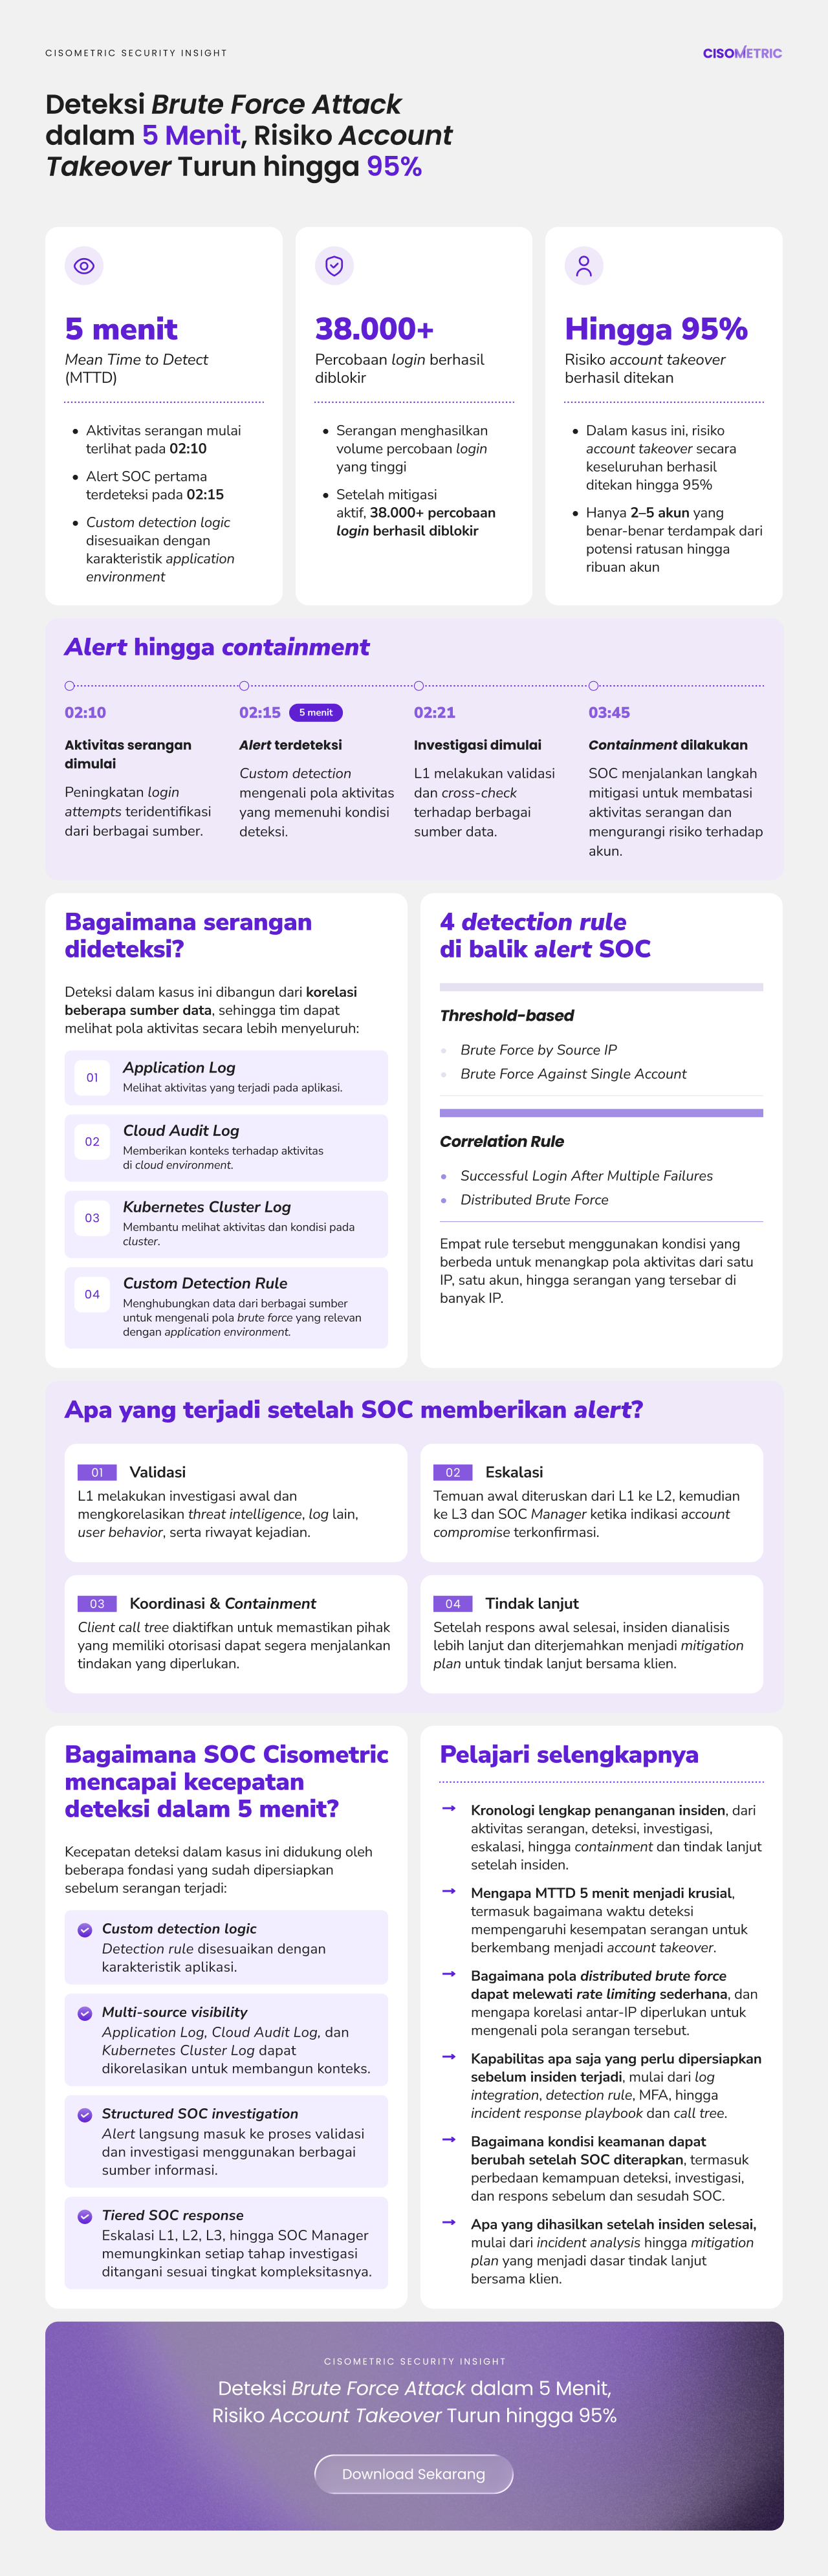
Serangan brute force dapat menghasilkan ribuan percobaan login dalam waktu singkat. Pada aplikasi public-facing dengan puluhan ribu pengguna harian, volume aktivitas yang tinggi dan pola serangan yang tersebar dapat membuat proses deteksi dan investigasi menjadi semakin kompleks.
Dalam white paper ini, Cisometric membedah bagaimana satu serangan brute force terdistribusi terdeteksi, di investigasi, dan ditangani oleh tim SOC. Aktivitas serangan mulai terlihat pada 02:10, sementara alert pertama terdeteksi pada 02:15, menghasilkan Mean Time to Detect (MTTD) selama 5 menit. Setelah itu, tim melanjutkan proses investigasi, eskalasi, hingga containment.
Lalu, apa yang terjadi di antara lima menit tersebut dan tindakan containment?
Pelajari bagaimana DevSecOps membantu membangun kesiapan SOC untuk merespons insiden melalui telemetry, akses, playbook, dan kontrol keamana...
Bagaimana ancaman berbasis AI mengubah operasional SOC? Simak perkembangan terbaru dan kapabilitas deteksi, investigasi, serta respons yang...
Panduan teknis CTI: 3 tingkatan CTI, klasifikasi stealer logs vs combolists, Scattered Spider help desk bypass, IMDS cloud, dan kepatuhan UU...
Cari Artikel Berdasarkan Kategori
Kami menggunakan cookie untuk meningkatkan pengalaman menjelajah, menganalisis lalu lintas situs, dan menyajikan konten yang relevan. Pilih cookie mana yang Anda izinkan. Kebijakan Privasi