PP 33/2026: Sudahkah perusahaan Anda siap membuktikan kepatuhan Perlindungan Data Pribadi?
PP 33/2026 akan berlaku pada 16 Januari 2027. Ketahui apa saja bukti compliance, risiko manajemen data privasi, dan langkah yang perlu disia...
Oleh Cisometric, Diterbitkan pada November 16, 2026
Apa yang akan terjadi ketika serangan siber terhadap penyedia layanan justru membuka akses cyber attacker ke sesuatu yang jauh lebih bernilai daripada sistem perusahaan itu sendiri, seperti akun, kredensial, hingga aset finansial pelanggan?
Dalam kurun waktu Juni hingga Oktober 2026, tiga insiden siber besar di Jepang menunjukkan bagaimana kompromi keamanan pada perusahaan dapat menimbulkan risiko langsung bagi pelanggan.
Tanda-tanda ancaman ini sebenarnya sudah muncul sebelumnya. Pada Mei 2026, Financial Services Agency (FSA) Jepang dan Bank of Japan telah menghimbau lembaga keuangan untuk mengantisipasi perkembangan ancaman siber yang berkaitan dengan frontier AI.
Insiden yang kemudian menimpa GMO Internet, KDDI, dan Aflac Japan memperlihatkan tiga bentuk risiko yang berbeda: transaksi finansial tanpa izin, pencurian kredensial, dan kebocoran data pribadi dalam skala besar.
Ketiga kasus ini menunjukkan bagaimana penyerang dapat menjangkau aset dan informasi pelanggan melalui sistem layanan yang mereka gunakan sehari-hari.
Kompromi pada penyedia layanan dapat berdampak pada sistem dan akun pelanggan. Satu environment yang berhasil dikompromikan berpotensi mengekspos kredensial, aset finansial, hingga informasi sensitif pelanggan pada layanan yang saling terhubung.
Aktivitas berbahaya tidak selalu langsung terlihat mencurigakan. Penyerang dapat memanfaatkan jalur akses yang sah, request aplikasi, maupun kerentanan yang belum diketahui sebelumnya. Kondisi ini membuat detection rule konvensional berisiko melewatkan aktivitas serangan.
Kualitas deteksi turut menentukan efektivitas penanganan insiden. Visibilitas terhadap sistem kritikal, detection rule berbasis konteks, dan investigasi yang cepat membantu organisasi mengidentifikasi potensi dampak terhadap pelanggan sebelum insiden berkembang lebih jauh.
Ketiga kasus ini sama-sama menimbulkan risiko bagi pelanggan, tetapi memiliki attack surface dan dampak yang berbeda.
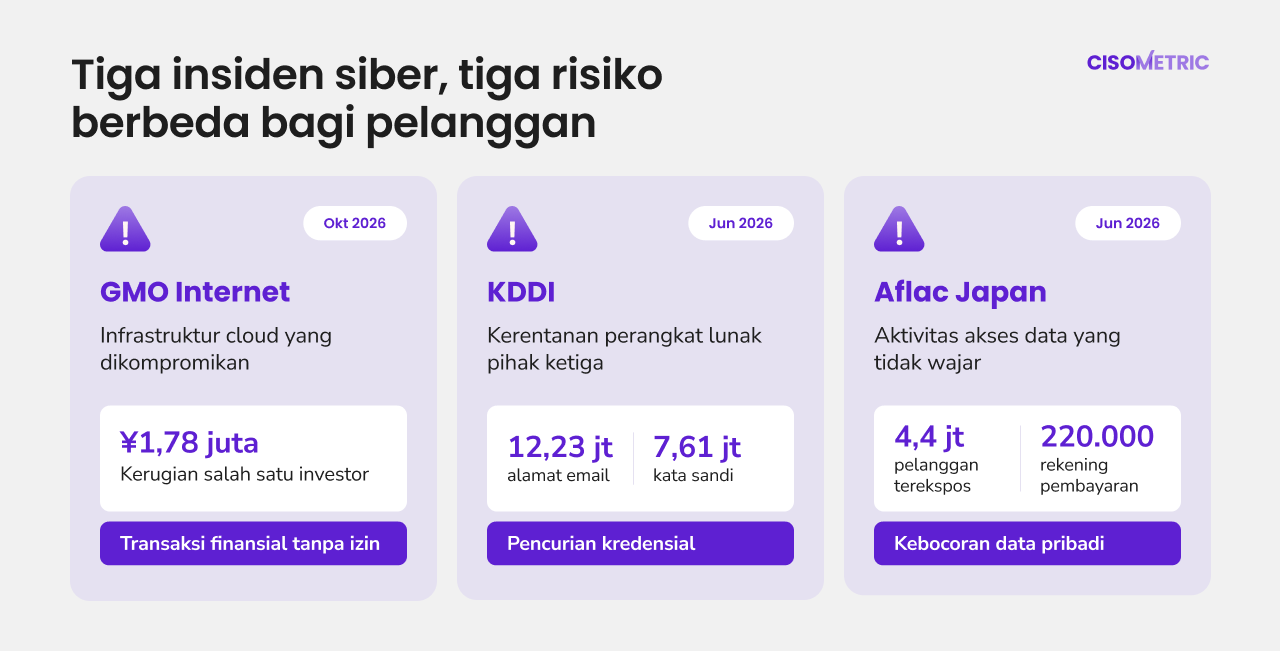
Mulai dari infrastruktur cloud yang dikompromikan, kerentanan pada perangkat lunak pihak ketiga, hingga aktivitas akses data yang tidak wajar, masing-masing kasus memperlihatkan bagaimana penyerang dapat menjangkau aset maupun informasi sensitif pelanggan melalui celah yang berbeda:
Pada Oktober 2026, GMO Internet mengonfirmasi adanya akses tidak sah terhadap Onamae.com Desktop Cloud, layanan virtual desktop yang digunakan pelanggan untuk menjalankan berbagai aplikasi, termasuk perangkat automated FX trading.
Berdasarkan pernyataan resmi GMO Internet pada 22 Oktober, program berbahaya ditemukan telah terpasang pada sejumlah server environment pelanggan. Kredensial akun perdagangan yang tersimpan di dalamnya diduga dapat diakses penyerang. Pada saat yang sama, sejumlah pelanggan mulai melaporkan transaksi perdagangan yang tidak pernah mereka lakukan.
Dampak finansialnya pun langsung terasa. The Japan News melaporkan bahwa salah satu investor mengalami kerugian sekitar ¥1,78 juta akibat transaksi yang tidak pernah ia otorisasi.
GMO kemudian mengonfirmasi bahwa informasi pelanggan telah diambil dari lingkungan sistemnya dan menerima laporan transaksi tanpa izin. Pada 27 Oktober, perusahaan juga mengungkap bahwa pihak yang diduga sebagai penyerang telah mempublikasikan informasi yang berkaitan dengan perusahaan dan pelanggan, meskipun proses verifikasi masih berlangsung.
Risiko keamanan yang perlu diperhatikan: Kompromi terhadap hosted computing environment dapat mengekspos kredensial dan workflow aktif yang terhubung dengan platform finansial lainnya.
Bagi tim SOC, kasus ini memunculkan pertanyaan penting: apakah aktivitas mencurigakan dalam hosted workload dapat terdeteksi dan ditangani sebelum akses yang dikompromikan digunakan untuk mengambil alih akun pelanggan pada layanan lain?
Pada Juni 2026, perusahaan telekomunikasi Jepang, KDDI, mengungkap adanya akses tidak sah terhadap sistem email yang digunakan oleh beberapa penyedia layanan internet.
Serangan tersebut mengeksploitasi kerentanan yang sebelumnya belum diketahui pada perangkat lunak pihak ketiga yang terintegrasi dengan infrastruktur bersama.
Hingga 6 Juli, KDDI telah mengkonfirmasi bahwa sekitar 12,23 juta alamat email dan 7,61 juta kata sandi terdampak akses tidak sah. Walaupun saat itu belum ditemukan bukti adanya dampak lanjutan, risiko keamanan dari insiden ini dapat meluas melampaui sistem email yang diserang.
Kredensial yang terekspos dapat dimanfaatkan untuk serangan credential stuffing, terutama apabila pengguna menggunakan kata sandi yang sama pada beberapa layanan. Jika penyerang berhasil mengambil alih akses email, akun tersebut juga berpotensi dimanfaatkan untuk menjalankan proses password reset pada layanan lain.
Risiko keamanan yang perlu diperhatikan: Kerentanan pada satu komponen infrastruktur bersama dapat memperluas blast radius serangan hingga ke berbagai layanan yang digunakan pelanggan.
Pengelolaan kerentanan tetap menjadi langkah penting. Namun, ketika penyerang mengeksploitasi celah yang belum diketahui, organisasi juga membutuhkan kemampuan deteksi untuk mengenali indikasi eksploitasi dan aktivitas post-exploitation sebelum cakupan insiden semakin meluas.
Pada Juni 2026, Aflac Japan melaporkan adanya akses tidak sah terhadap portal pelanggan dan sejumlah sistem terkait.
Berdasarkan hasil investigasi terbaru Aflac, informasi pribadi sekitar 4,4 juta pelanggan terekspos, termasuk sekitar 220.000 pelanggan yang informasi rekening pembayaran preminya turut terdampak.
Satu temuan investigasi menarik untuk diperhatikan. Aflac mengakui bahwa mekanisme deteksi dan pemblokiran yang tersedia tidak langsung mengenali aktivitas berbahaya karena request yang masuk menyerupai aktivitas pengguna yang sah. Sistem mereka juga belum memiliki pemantauan dan kontrol yang memadai untuk mengidentifikasi aktivitas query data dalam volume sangat besar dalam waktu singkat.
Investigasi awal dilakukan setelah terdeteksi penggunaan CPU yang tidak wajar pada 25 Juni. Penelusuran lebih lanjut kemudian menemukan adanya akses tidak sah yang sudah berlangsung sejak 10 Juni.
Risiko keamanan yang perlu diperhatikan: Penyerang dapat memanfaatkan pola request yang tampak valid untuk melakukan pengambilan data secara massal tanpa otorisasi.
Untuk mendeteksi aktivitas seperti ini, organisasi membutuhkan behavioral baseline, pemantauan volume query, serta detection rule berbasis konteks yang mampu membedakan aktivitas pengguna normal dari pola akses data yang menyimpang.
Ketiga insiden tersebut melibatkan attack surface yang berbeda, tetapi memunculkan satu pertanyaan penting dari sisi operasional:
Apakah tim keamanan Anda mampu mengenali aktivitas yang berpotensi membahayakan pelanggan, bahkan sebelum dampaknya mulai terlihat?
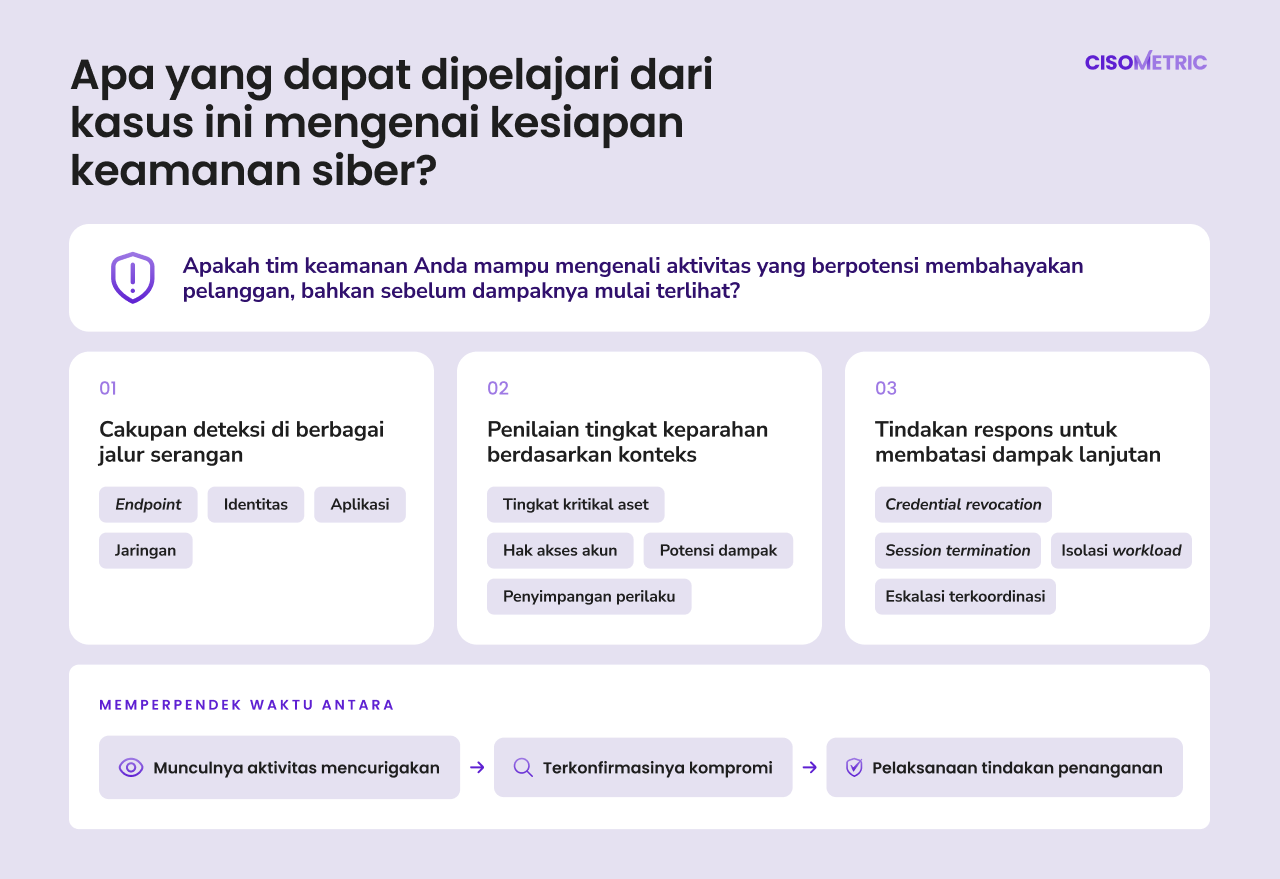
Bagi perusahaan yang mengelola layanan digital untuk pelanggan, ada beberapa kemampuan keamanan yang perlu dievaluasi lebih lanjut:
Cakupan deteksi di berbagai jalur serangan
Lakukan korelasi telemetry dari endpoint, identitas, aplikasi, dan jaringan untuk mengidentifikasi aktivitas mencurigakan yang bergerak melintasi sistem atau batas layanan.
Penilaian tingkat keparahan berdasarkan konteks
Evaluasi setiap alert dengan mempertimbangkan tingkat kritikal aset, hak akses akun, penyimpangan perilaku, dan potensi dampaknya terhadap pelanggan. Ambang batas deteksi juga perlu disesuaikan untuk mengurangi false positive tanpa mengabaikan anomali yang memiliki risiko tinggi.
Tindakan respons untuk membatasi dampak lanjutan
Siapkan prosedur pencabutan kredensial (credential revocation), penghentian sesi (session termination), isolasi workload, serta eskalasi terkoordinasi ketika akses yang dikompromikan berpotensi mempengaruhi akun atau data pelanggan.
Ketiga kemampuan tersebut perlu berjalan berdampingan dengan application security, vulnerability management, dan kontrol pencegahan fraud pada tingkat transaksi.
SOC memang tidak dapat mengatasi seluruh kelemahan pada sistem tersebut. Namun, pemantauan dan investigasi yang efektif dapat membantu memperpendek waktu antara munculnya aktivitas mencurigakan, terkonfirmasinya kompromi, hingga pelaksanaan tindakan penanganan.
Bagi bisnis di Indonesia, ketiga insiden ini dapat menjadi bahan evaluasi terhadap kesiapan operasional keamanan yang sudah diterapkan, terutama dalam mendeteksi ancaman pada sistem dan layanan yang digunakan pelanggan.
Layanan Security Operations Center (SOC) dari Cisometric mendukung pemantauan keamanan secara berkelanjutan, deteksi ancaman, investigasi, hingga respons terhadap insiden siber.
Melalui korelasi security telemetry, detection rule yang disesuaikan dengan karakteristik environment, serta mekanisme eskalasi analis yang terstruktur, Cisometric membantu organisasi mengidentifikasi aktivitas mencurigakan, menilai tingkat keparahannya, dan mengkoordinasikan tindakan respons yang tepat.
Karena kesiapan keamanan siber sesungguhnya akan terlihat ketika aktivitas mencurigakan mulai mengancam sistem yang diandalkan pelanggan Anda.
Pelajari layanan SOC kami untuk memperkuat kemampuan pemantauan keamanan dan respons insiden di organisasi Anda.
Ikuti Cisometric untuk mendapatkan informasi dan wawasan terbaru seputar keamanan siber:
LinkedIn: Cisometric
Instagram: @cisometric
YouTube: @Cisometric
Keberhasilan login belum tentu menunjukkan bahwa akses tersebut dilakukan oleh pengguna yang sah. Tim SOC dapat mengorelasikan authentication log dengan indikator perilaku, seperti lokasi akses yang tidak biasa, aktivitas sesi, perubahan hak akses, dan permintaan data yang menyimpang. SOC Cisometric menggunakan detection rule yang disesuaikan dengan karakteristik environment dan pemantauan berkelanjutan untuk membantu mendeteksi aktivitas mencurigakan yang mungkin terlewat oleh alert kegagalan login konvensional.
Kompromi pada infrastruktur pihak ketiga dapat mengekspos kredensial, informasi pelanggan, maupun aplikasi yang saling terhubung, meskipun sistem utama organisasi tidak diretas secara langsung. SOC Cisometric membantu memantau security telemetry yang tersedia dalam cakupan visibilitas organisasi untuk mendukung deteksi dan investigasi lebih awal terhadap aktivitas mencurigakan pada sistem yang terhubung.
Penilaian severity perlu mempertimbangkan sensitivitas data yang terdampak, tingkat kritikal aset, cakupan aktivitas mencurigakan, dan potensi kompromi lebih lanjut. SOC Cisometric mendukung proses validasi alert, investigasi ancaman, dan eskalasi terstruktur untuk membantu organisasi menentukan prioritas penanganan berdasarkan risiko operasional dan potensi dampaknya.
Tidak ada sistem pemantauan keamanan yang dapat menjamin pencegahan insiden secara menyeluruh. Namun, pemantauan berkelanjutan, detection rule yang disesuaikan dengan kondisi sistem, serta respons insiden yang cepat dapat membantu organisasi mendeteksi aktivitas mencurigakan lebih awal dan membatasi potensi dampaknya. SOC Cisometric menyediakan dukungan pemantauan dan investigasi 24/7 untuk memperkuat kemampuan tersebut.
PP 33/2026 akan berlaku pada 16 Januari 2027. Ketahui apa saja bukti compliance, risiko manajemen data privasi, dan langkah yang perlu disia...
Pelajari perbedaan incident response playbook dan SOAR, cara keduanya bekerja saat menangani insiden, batas otomasi, serta persiapan sebelum...
Tingkatkan kesiapan incident response dengan memahami siklus NIST SP 800-61 Rev. 3, siklus penanganan insiden, langkah kesiapan, dan peran S...
Cari Artikel Berdasarkan Kategori
Kami menggunakan cookie untuk meningkatkan pengalaman menjelajah, menganalisis lalu lintas situs, dan menyajikan konten yang relevan. Pilih cookie mana yang Anda izinkan. Kebijakan Privasi